Оформление
Сертификация LDAP - Помощь FineReport | Разработка отчетов | Отчетность | Учебные пособия
Аутентификация LDAP
1. Обзор
1.1 Версия
| Версия сервера FineBI | Функциональные изменения |
|---|---|
| 6.0 | - |
1.2 Сценарии применения
Пользователь имеет более полную информацию о сотрудниках, хранящуюся на сервере аутентификации LDAP, и использует ее для аутентификации в нескольких онлайн-системах.
Если вы хотите использовать тот же метод аутентификации в Data Decision System, вы можете включить аутентификацию LDAP в разделе "Management System > User Management > Global Settings" в Data Decision System.
1.3 Функциональный профиль
Платформа обеспечивает аутентификацию LDAP, и пользователи могут настроить аутентификацию LDAP в системе принятия решений о данных в соответствии с методом, описанным в этой статье.
LDAP-аутентификация, когда пользователь входит в систему, платформа вводит информацию об имени пользователя в установленную систему LDAP для аутентификации.
- Если аутентификация системы LDAP не удается, платформа определяет, что аутентификация не удалась;
- Если аутентификация в системе LDAP прошла успешно, но соответствующий пользователь не существует в списке пользователей платформы, платформа определяет, что аутентификация прошла неудачно;
- Если аутентификация в системе LDAP прошла успешно и соответствующий пользователь существует в списке пользователей платформы, платформа определяет, что аутентификация прошла успешно, и вы можете войти в платформу и выполнить соответствующую операцию в соответствии с полномочиями пользователя в платформе.
Примечание: Суперадминистраторы не подвержены аутентификации LDAP и по-прежнему используют встроенную аутентификацию платформы.
2. Примеры
2.1 Настройка аутентификации LDAP
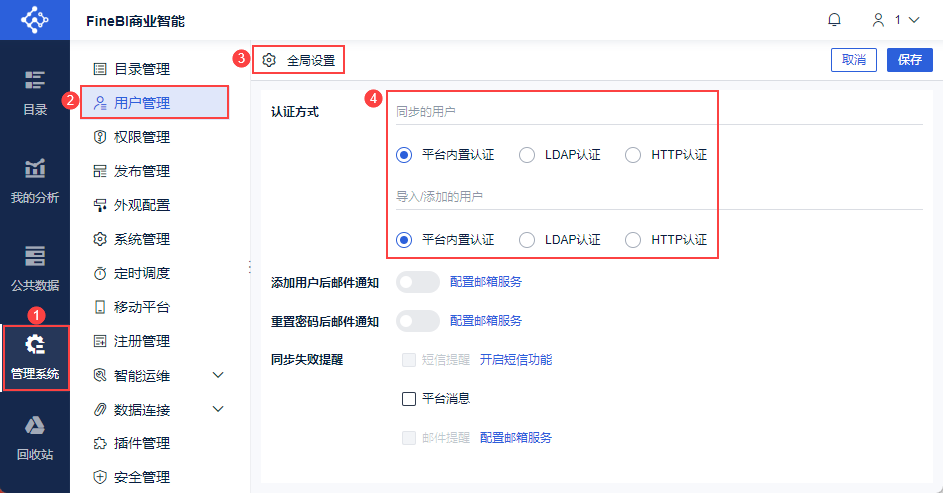
1) Войдите в Data Decision System в качестве администратора, нажмите "Management System > User Management > Global Settings" и выберите метод аутентификации для "Synchronised Users" и "Imported/Added Users" соответственно. Как показано на рисунке ниже:
(2) Выберите "LDAP Authentication" в качестве метода аутентификации, введите каждый параметр, нажмите кнопку "Save", выйдите из Data Decision System и войдите в систему снова. Как показано на рисунке ниже:
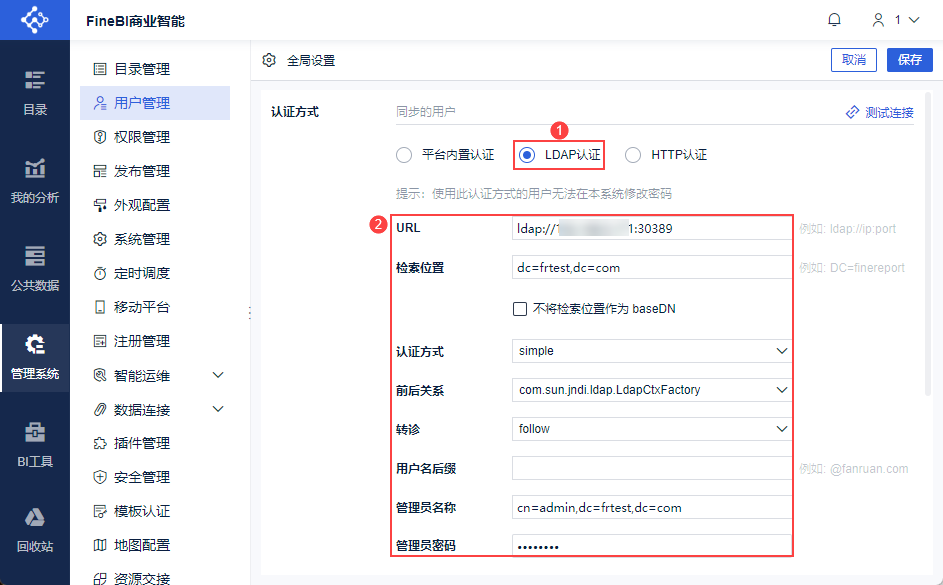
В следующей таблице описывается каждый параметр для аутентификации LDAP:
| термин параметра | инструкции |
|---|---|
| URL | URL - это точка входа для входа на сервер LDAP. URL состоит из имени домена или IP-адреса и номера порта, обычно номер порта по умолчанию равен 389. Формат URL следующий: LDAP://имя домена или IP-адрес: номер порта |
| местоположение поиска | LDAP - это сервер, хранящий данные в виде древовидной структуры. Зайдя на сервер по URL-адресу и пройдя аутентификацию с помощью пользователя и пароля, вы можете получить соответствующую информацию для входа в систему, а "место получения" - это место, где хранится информация для входа в систему.* Установите флажок "Не использовать местоположение поиска в качестве BaseDN": при записи только в корневой каталог будет автоматически выполняться поиск в подкаталогах, расположенных ниже него, что неэффективно. * Снимите флажок "Не использовать местоположение поиска в качестве BaseDN": запись из корневого каталога в подкаталоги без поиска, более высокая скорость. |
| Метод аутентификации | Укажите тип аутентификации, используемый сервером каталогов LDAP, выберите его в соответствии с конфигурацией сервера LDAP, обычно выбирайте "simple" для аутентификации.* Если в качестве метода аутентификации выбрано none, то это анонимная аутентификация, т.е. пользователи платформы могут нормально войти в систему, введя любой пароль. * Если в качестве метода аутентификации выбран простой, для аутентификации используется обычный пароль, хранящийся на сервере LDAP. |
| передне-задние отношения | Имя класса фабрики начального контекстаОбычно выбирают "com.sun.jndi.ldap.LdapCtxFactory" - для служб каталогов на базе LDAP-сервера. |
| перевод (пациента на лечение в другую больницу) | В зависимости от конфигурации сервера LDAP обычно выбирают "игнорировать". |
| Суффикс имени пользователя | Суффикс имени пользователя может быть добавлен или нет, если он добавлен, то соответствующее доменное имя будет добавлено автоматически при входе в систему.Например, LDAP 服务器里有个用户叫Alice@fanruan.com, 用户名后缀设置为@fanruan.com.Тогда имя пользователя в Data Decision System - Алиса, и имя пользователя при входе в Data Decision System - тоже Алиса. |
| Имя/пароль администратора | Имя администратора означает не имя администратора сервера LDAP, а пользователя, имеющего доступ к серверу LDAP. Аутентификация осуществляется путем входа этого пользователя на сервер LDAP и получения информации для входа в систему для места поиска.Обычно для идентификации используется метод "домен/имя пользователя". Можно использовать метод uid или cn, но доменное имя DN обычно не используется.* Если "имя администратора" не заполнено администратором LDAP-сервера, но LDAP-серверу даны полномочия на получение обычного пользователя, то оно должно быть установлено в форме "имя пользователя + имя домена", например, пользователь ldap, "получить местоположение" для DC=test,DC=com, тогда имя администратора будет& nbsp;;. nbsp;ldap@test.com * Если поле "Имя администратора" предназначено для администратора сервера LDAP, просто введите имя, например, "administrator". |
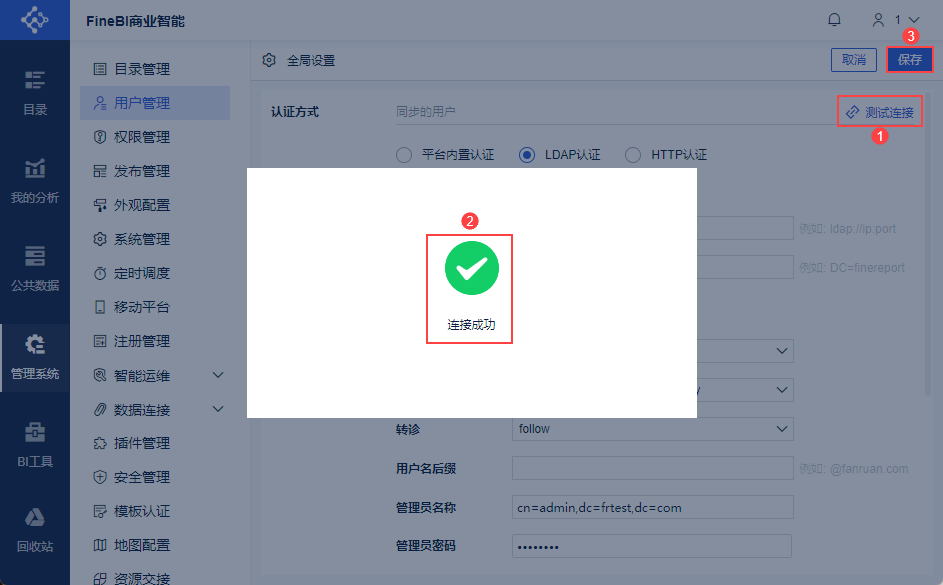
3) После того как параметры заполнены, нажмите "Test Connection", и когда соединение будет успешным, нажмите "Save", то есть метод аутентификации успешно настроен.
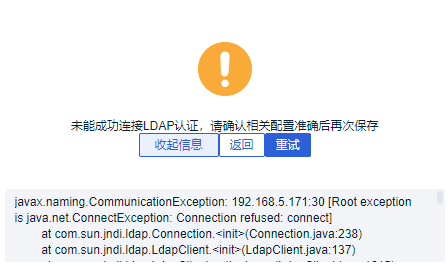
Примечание: Если подключение не удалось, появится сообщение: Failed to successfully connect to LDAP authentication, please confirm that the relevant configuration is accurate and save it again. Как показано на рисунке ниже:
2.2 Добавление пользователей
Сервер LDAP обычно хранит список сотрудников пользователя, и если вы хотите, чтобы один из пользователей мог использовать аутентификацию LDAP для входа на платформу, платформе также необходимо добавить пользователя с тем же именем, поскольку привязка почтовых ящиков, назначение разрешений и другие операции платформы основаны на использовании пользователя платформы в качестве цели.
Если соответствующий пользователь в платформе существует, можно предположить, что включение аутентификации LDAP только изменяет аутентификацию пароля пользователя платформы со встроенной аутентификации платформы по умолчанию на аутентификацию сервера LDAP.
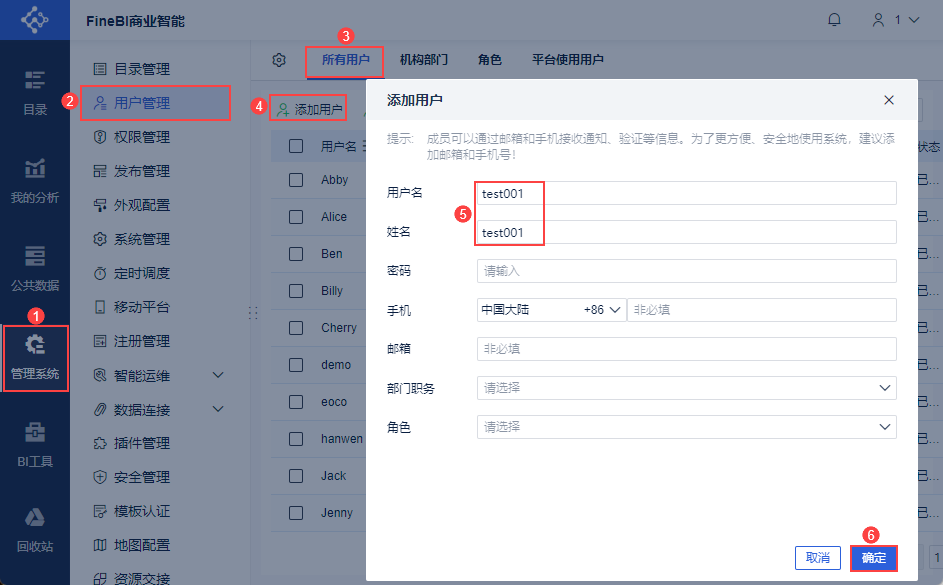
Нажмите "System Management > Управление пользователями > Добавить пользователя", чтобы добавить пользователя "test001", как показано ниже:
Примечание 1: При настройке Add User для аутентификации LDAP пароль задавать не нужно.
Примечание 2: Для синхронизированных пользователей, импортированных/добавленных пользователей могут быть выбраны различные методы аутентификации соответственно.
Примечание 3: Установив плагин "Synchronise LDAP Domain Users", можно синхронизировать пользователей на сервере LDAP непосредственно с Data Decision System, подробности см. в разделеSynchronise LDAP Domain Users.
2.3 Эффекты просмотра
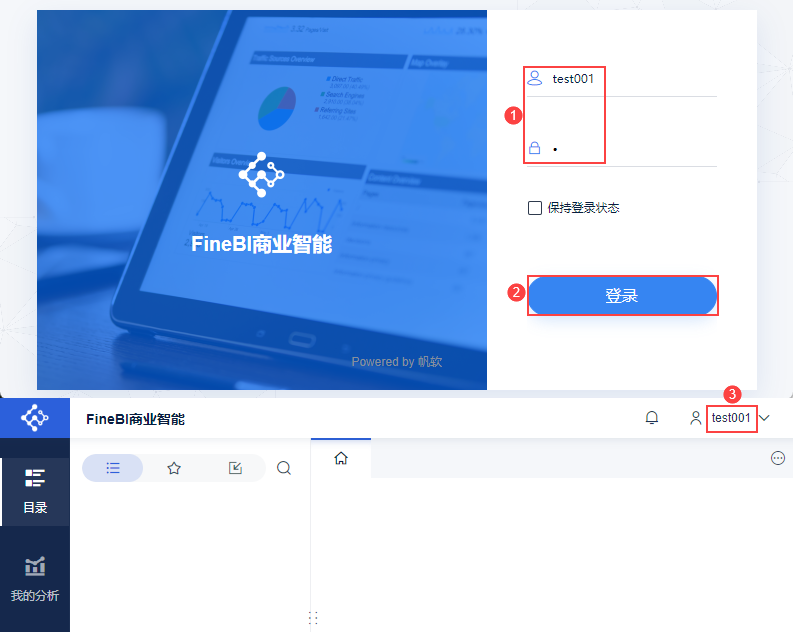
Пользователь вводит имя пользователя, хранящееся на сервере LDAP, и пароль на сервере LDAP. Если система LDAP успешно аутентифицирована и соответствующий пользователь существует в списке пользователей платформы, платформа определяет, что аутентификация прошла успешно, и может войти в систему принятия решений о данных и выполнить соответствующую операцию в соответствии с полномочиями пользователя в платформе. Как показано на рисунке ниже:
Примечание 1: Если введенное имя пользователя не существует в платформе, или соответствующий пользователь в платформе отключен, или ограничение пользователя в платформе включено, а пользователь не включен, то он не будет взаимодействовать с LDAP-сервером и выдаст сообщение "User name or password is wrong" или "User is unavailable".
Примечание 2: В имени пользователя, хранящемся на сервере LDAP, не могут использоваться двухбайтовые японские, традиционные китайские или корейские символы. В противном случае при входе в платформу будет выдан запрос "Ошибка имени пользователя или пароля".
В пароле, хранящемся на сервере LDAP, не могут использоваться двухбайтовые японские, традиционные китайские, упрощенные китайские или корейские символы. В противном случае при входе в платформу будет выдан запрос "Ошибка имени пользователя или пароля".
3. Настройте поле поиска имени пользователя для входа в систему аутентификации LDAP.
Супер-администратор может настроить поле поиска имени пользователя для входа в систему аутентификации LDAP с помощью плагина "fine_conf_entity visual configuration plugin". Настройки вступают в силу после перезапуска сервера.
Примечание: Методы изменения значений полей таблиц базы данных FineDB см. в разделе " Модификации полей общих таблиц FineDB ".
| элемент конфигурации | Изменение правил |
|---|---|
| FSConfig.loginConfig.fWords | Формат значения параметра: ["значение 1", "значение 2"].Значения параметров не могут быть нулевыми, а длина параметров не может быть равна 0По умолчанию параметры имеют следующие значения ["sAMAccountName", "cn", "userPrincipalName", "uid", "displayName", "name& quot;, "sn"] |