Оформление
Распределение пользователей и разрешений - Справка FineReport | Разработка отчетов | Использование отчетов | Учебные пособия
Назначение пользователей и привилегий
1. Обзор
"User Management Solution" - это решение, которое позволит вам узнать, как синхронизировать пользователей, управлять паролями и пользователями после получения доступа к данным в BI, чтобы поддерживать безопасность системы и повышать эффективность работы.
Основные элементы этого раздела включают:
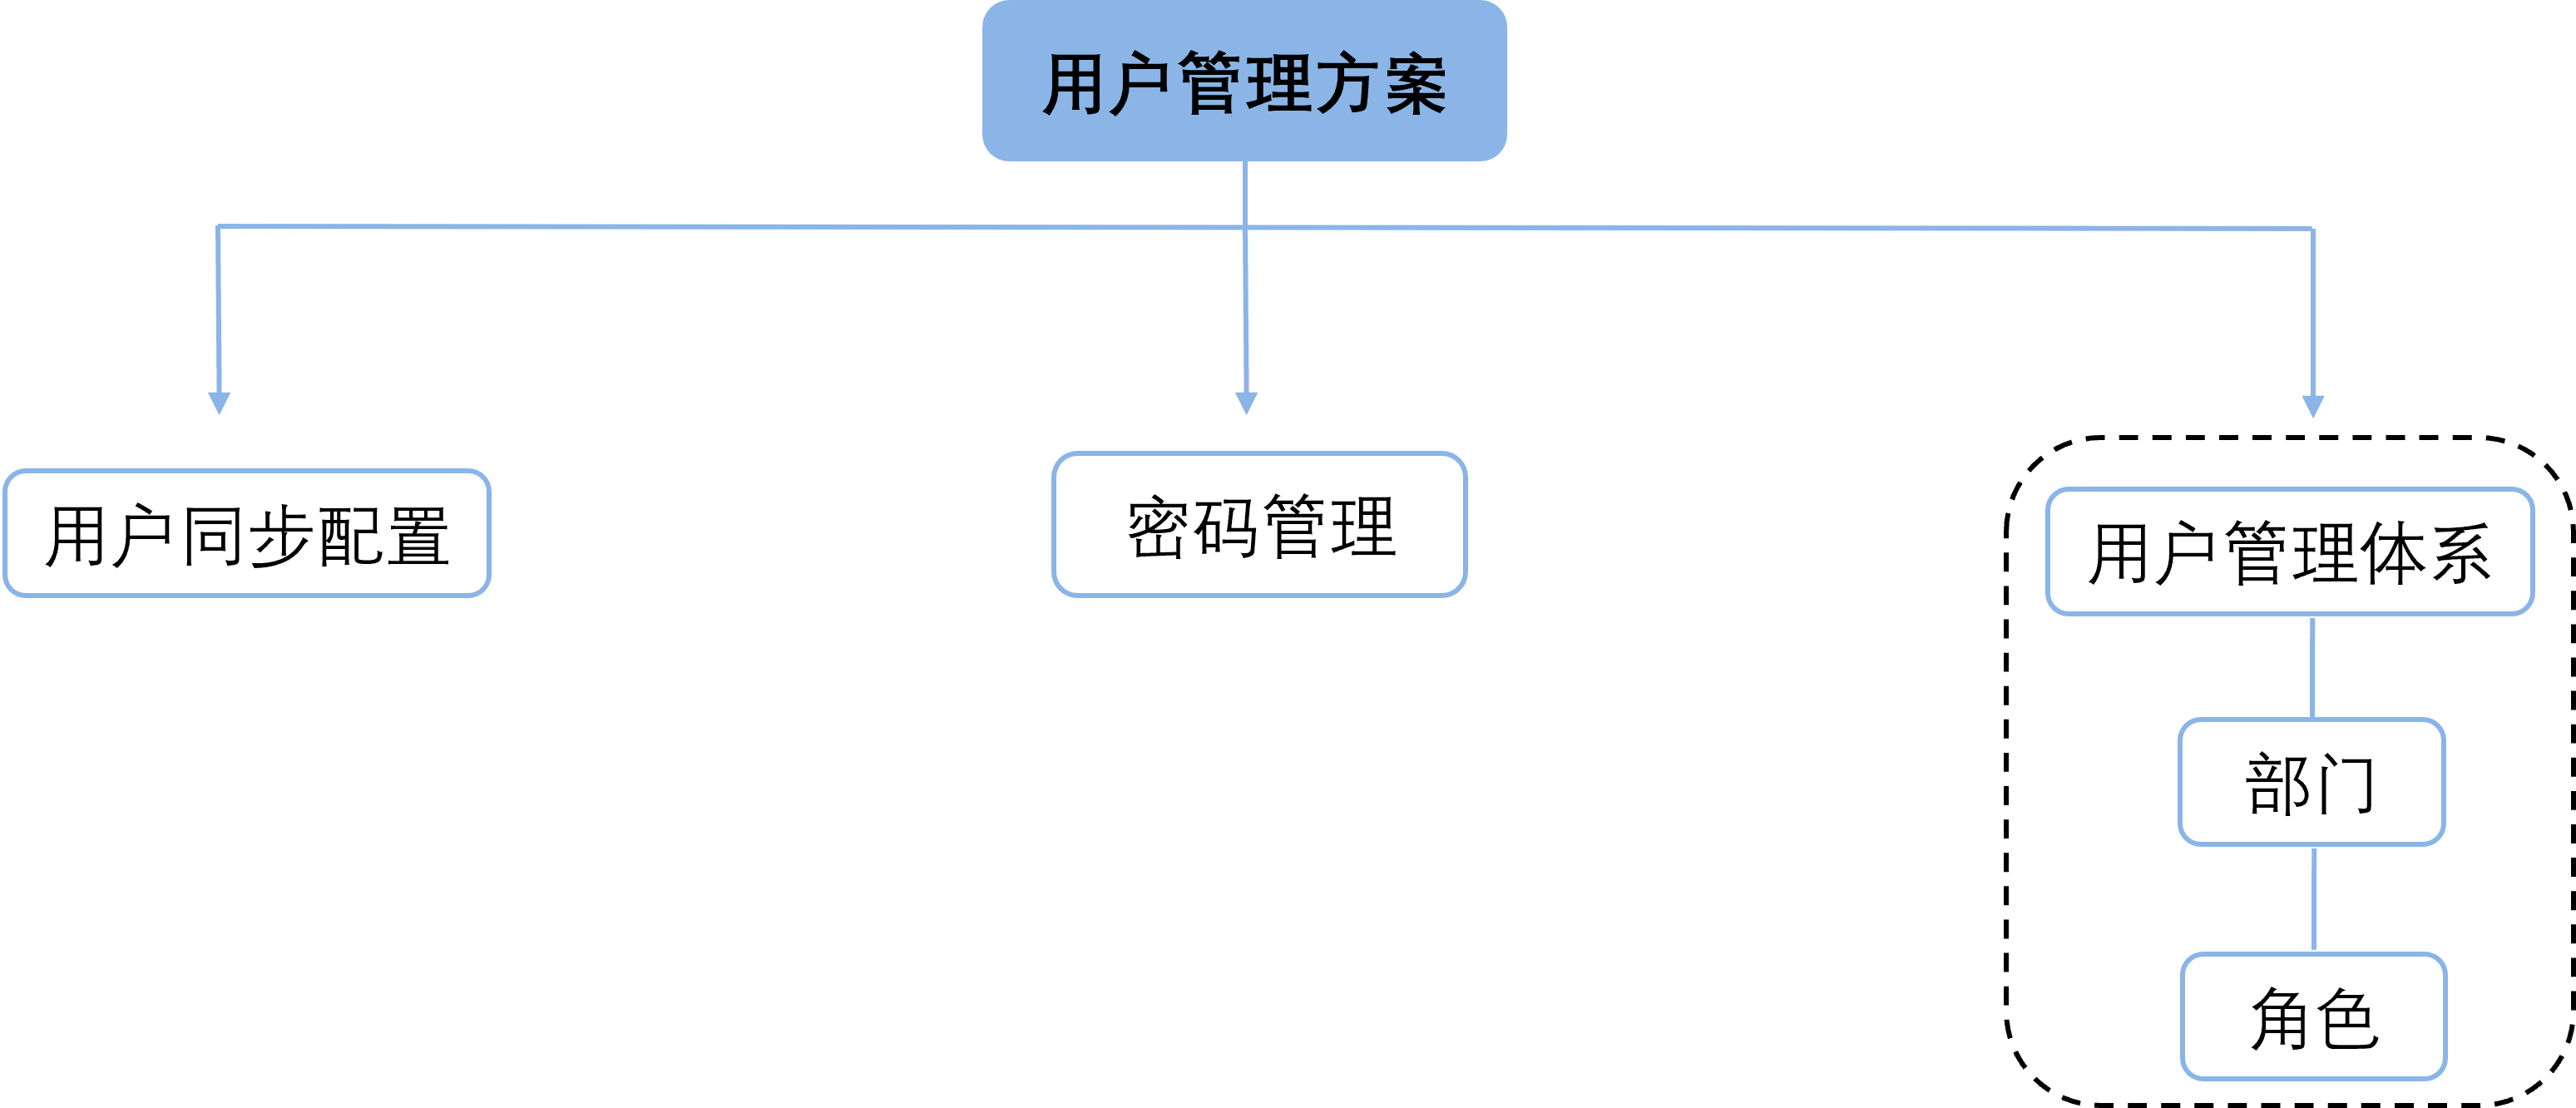
Целевая аудитория: администраторы платформ
2. Синхронизация пользовательских конфигураций
На предприятии платформа FanSoft часто существует как приложение, основные данные пользователей существуют в повседневном использовании бизнес-системы или кадровой системы предприятия, чтобы обеспечить согласованность платформы FanSoft и других пользователей системы, мы рекомендуем настроить синхронизацию пользователей в начале строительства.
3. Управление паролями
В BI-системе хранится большое количество реальных производственных данных предприятия, поэтому пароль пользователя системы должен иметь большое значение, и его необходимо ограничить с помощью определенных политик, чтобы предотвратить утечку информации.
Платформа FanSoft предоставляет различные политики паролей (параметры политики паролей ), которые могут быть настроены предприятием.
4. System Management пользователями
1) В платформе SailSoft существует два уровня системы пользователей: отдел + роль, причем и отдел, и роль поддерживают конфигурацию "многие-ко-многим".
(2) Для предприятий древовидная структура отделов и должностей относительно стабильна и не изменится при продвижении любой платформы, которая относится к застывшей и базовой информации и может быть напрямую синхронизирована с информацией о персонале в BI; в то время как конфигурация ролей больше предназначена для обслуживания "потребностей просмотра и использования данных" и должна быть объединена с иерархической структурой бизнес-пакетов/каталогов отчетов для разработки соответствующих ролей. С другой стороны, конфигурация ролей больше направлена на обслуживание "потребностей в просмотре и использовании данных", что должно сочетаться с иерархической структурой бизнес-пакетов/каталога отчетов на предприятии для разработки соответствующих ролей.
3) В матрице возможностей для работы с данными роли можно разделить на несколько категорий:
- Роли просмотра данных
- Роли использования данных
- Роли на приборной панели
- дашборд Каталог Управление Роли
4) Функционально роли можно разделить на следующие категории:
- Пользователи общего просмотра
- Управление пользователями
- авторизованный пользователь
Пример: практика управления ролями внутренней BI-системы компании A
Компания A в своей повседневной работе относится к кросс-матрице "Функционал-Бизнес". Поэтому при планировании ролей каждый пользователь будет синхронизирован с 4 базовыми ролями. С помощью этих 4 базовых ролей 80 % ежедневных потребностей в управлении правами будут удовлетворены.
- Организационные роли уровня 1: отложены, фактически не используются.
- Бизнес-роль: бизнес-команда, в которой находится пользователь, в основном используется для контроля полномочий над бизнес-данными.
- Функциональная роль: функциональная линия, к которой принадлежит пользователь, в основном для контроля полномочий над функциональными данными.
- Бизнес-функциональные роли: роли, созданные с помощью двух вышеупомянутых наложений, в основном используются для удовлетворения потребностей крупных бизнес-команд в сегментированном управлении правами.
Например, пользователь Донг является сотрудником линейки внутренних BI-продуктов компании A (организация уровня 1) - команды BI Self-Service Analytics (организация уровня 2); его функциональная должность - менеджер по продуктам. С ним связаны два аспекта данных:
- Данные BI, связанные с развитием бизнеса, например, данные о профилировании клиентов, данные об использовании функций, данные о загрузке плагинов ......
- Данные, связанные с функциями продукта, например, ход обработки требований к продукту, ввод библиотеки сценариев
Таким образом, через систему синхронизации Донг получит 3 основные роли:
- Бизнес-роль: команда - BI Self-Service Analytics
- Функциональные роли: Функционально-продуктовая группа
- Функциональные роли: командные функции - команда аналитиков BI Self-Service Analytics - группы продуктов
Для компании A достаточно использовать второстепенную организацию для контроля данных бизнес-команды. Однако у разных предприятий разные уровни контроля данных и разные потребности бизнеса, и использование должно основываться на реальной ситуации, чтобы разделить гранулярность бизнес-ролей.