Оформление
Плагин единого входа в систему
1. Обзор
1.1 Версия
| Версии сервера FineBI | Плагин единого входа в систему | Функциональные изменения |
|---|---|---|
| 6.0 | V1.1.1 | - |
| 6.0.10 | V1.2.2 | Адаптация к новым визуальным стилям |
1.2 Функциональный профиль
После установки "Background Single Sign-on Plug-in" вы сможете реализовать фоновую единую регистрацию без сложного кода и простого управления.
Плагин предлагает два варианта единой регистрации на бэкэнде:
Вариант 1: Имя пользователя не зашифровано и может быть доступно по адресу http://ip:端口号/工程名/decision?fine_username=用户名实现单点登录.
Вариант 2: Шифрование имени пользователя, вы можете посетить http://ip:port/工程名/decision?ssoToken=xxx (результат после шифрования и транскодирования имени пользователя) для достижения единого входа. И обеспечить ssoToken таймаут настройки функции, когда он включен, sso Token будет истекать после достижения "Управление системой > Логин > Логин таймаут".
2. Знакомство с плагином
2.1 Загрузка плагина
Скачать плагин Backend single sign-on можно по ссылке: Backend single sign-on plugin
Об установке плагинов см. раздел: Установка плагинов
2.2 Знакомство со страницей
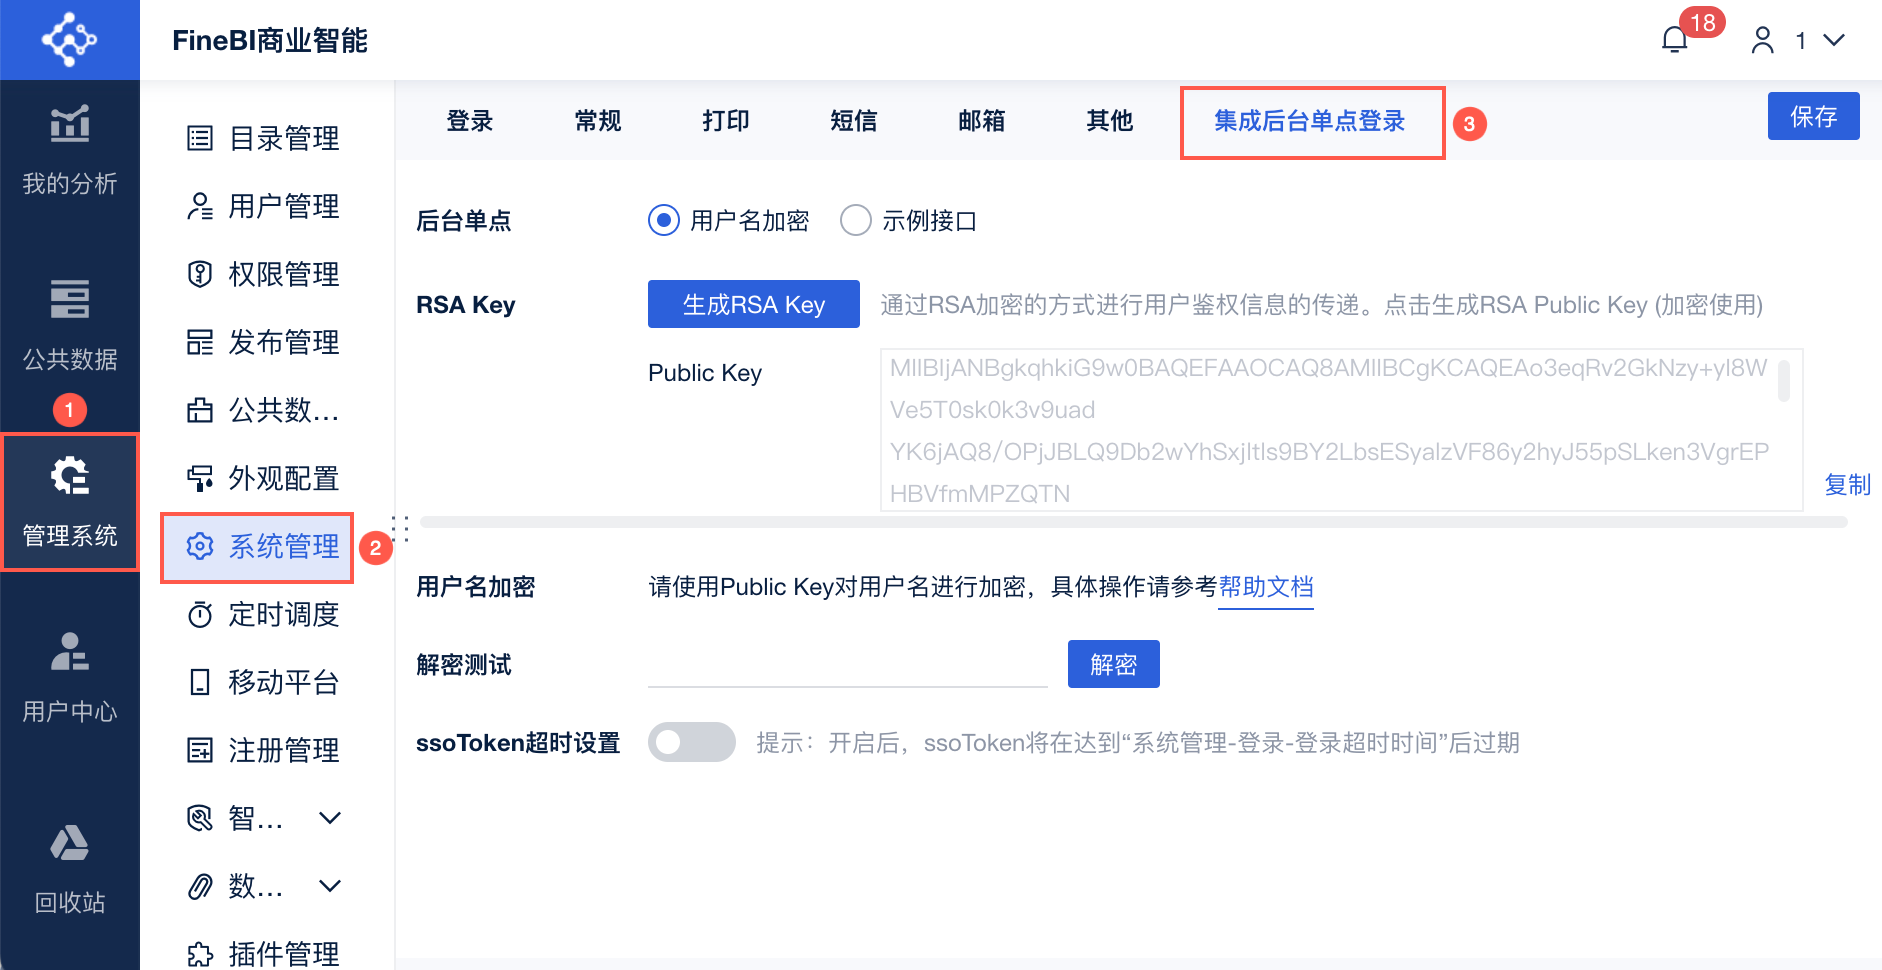
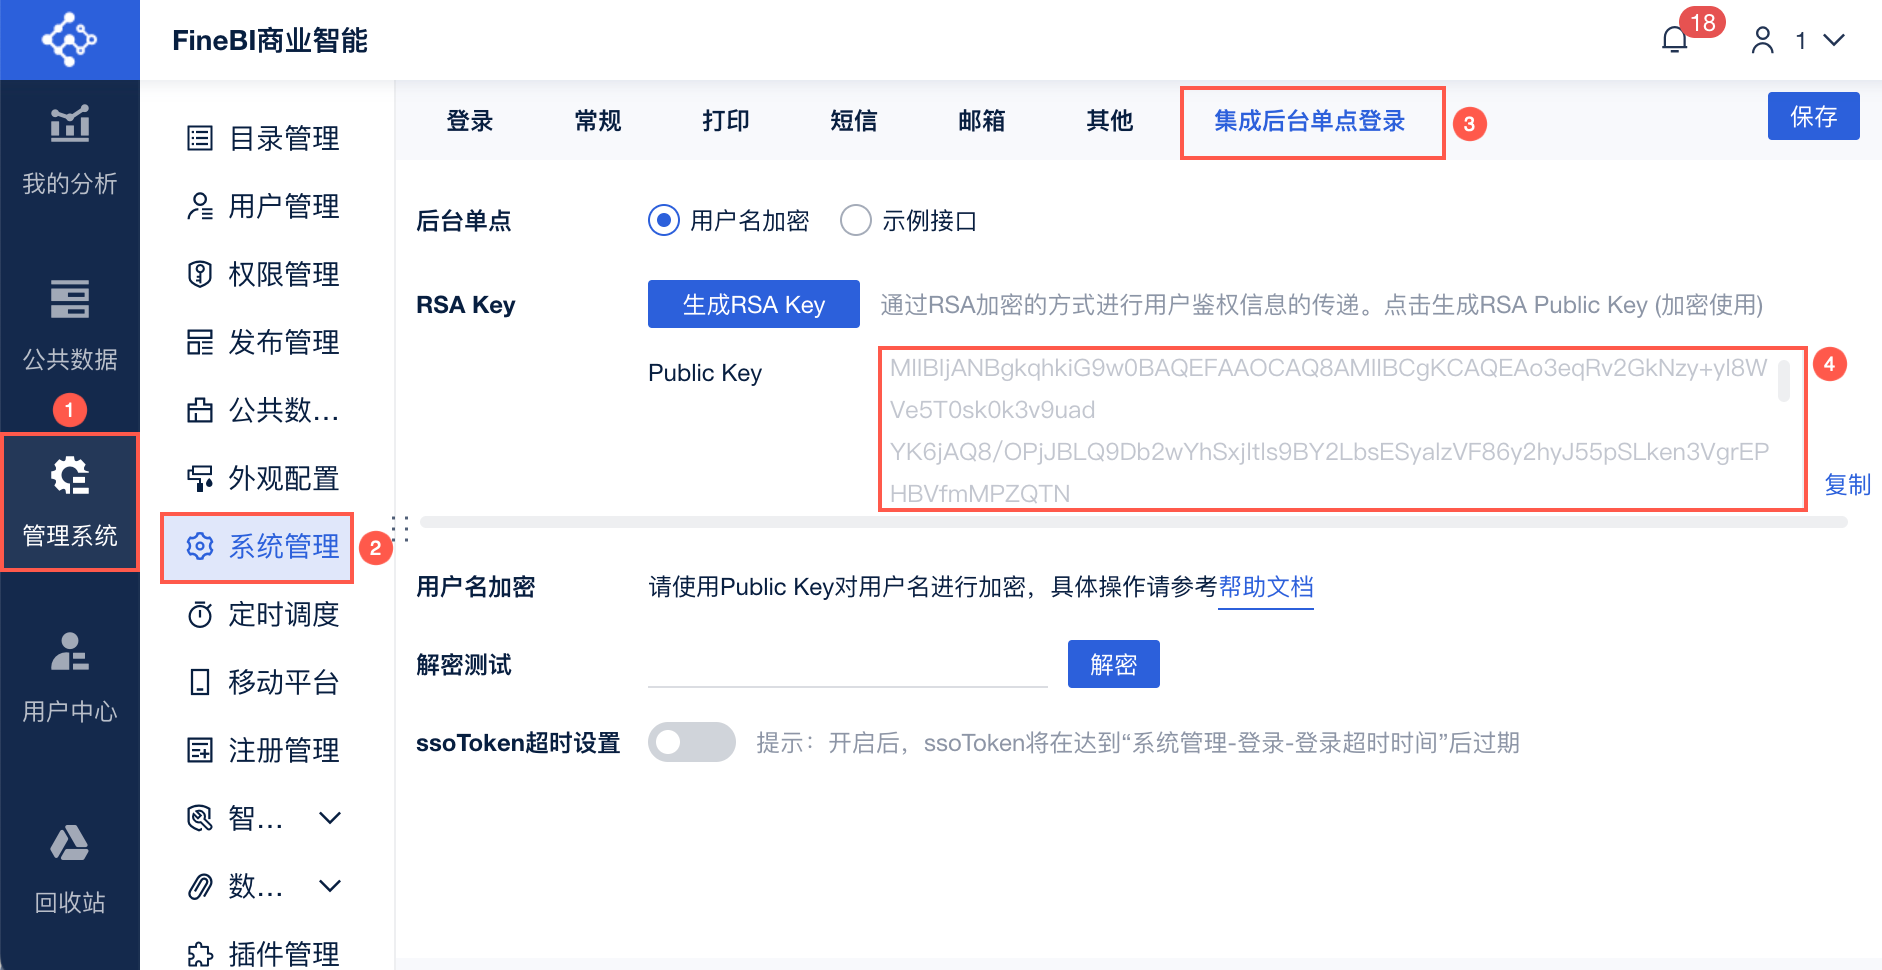
После установки плагина Supermanager заходит в платформу и нажимает "Manage System > System Management", после чего появляется страница Integration Backend Single Sign-On. Как показано на рисунке ниже:
Примечание: Страница конфигурации видна только супервизору.
3. вариант 1: без шифрования имен пользователей
3.1 Установка имени пользователя без шифрования
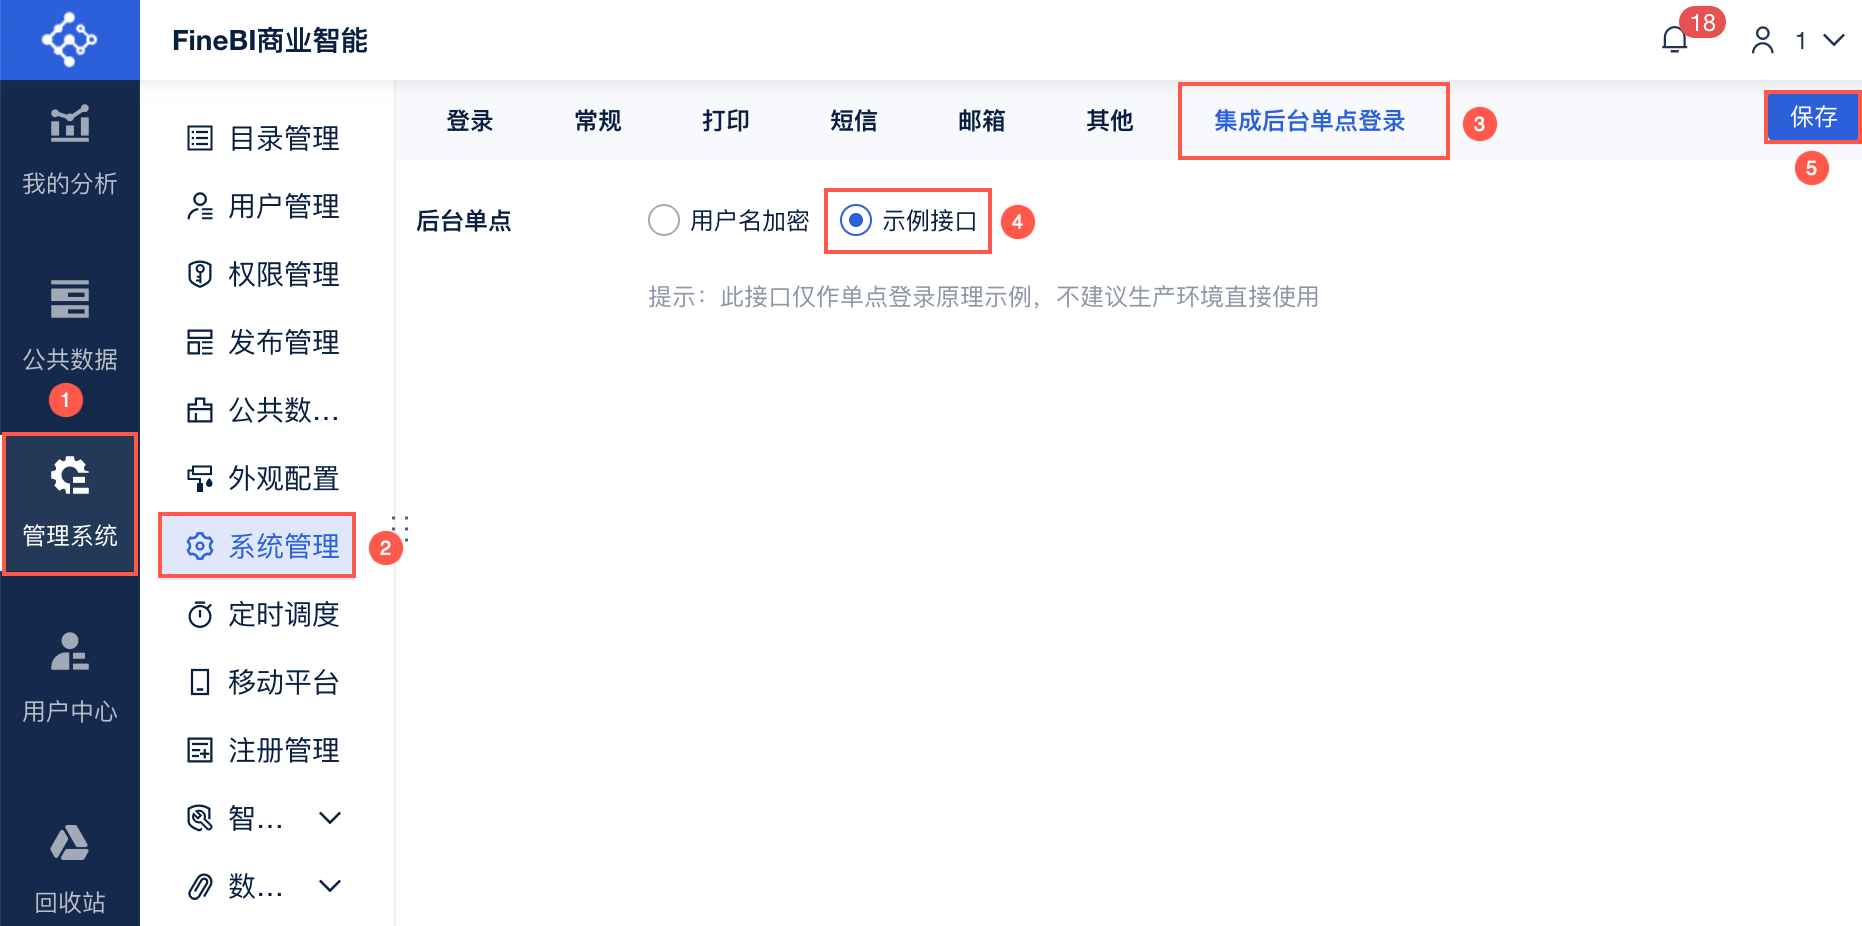
После успешной установки плагина выберите " Sample Interface > Save ". Как показано на рисунке ниже:
3.2 Предварительный просмотр эффектов
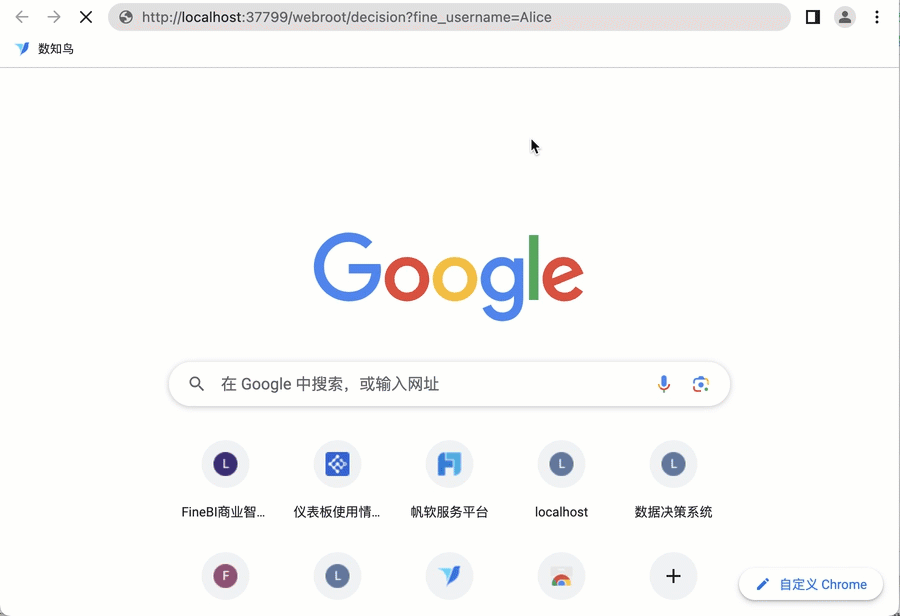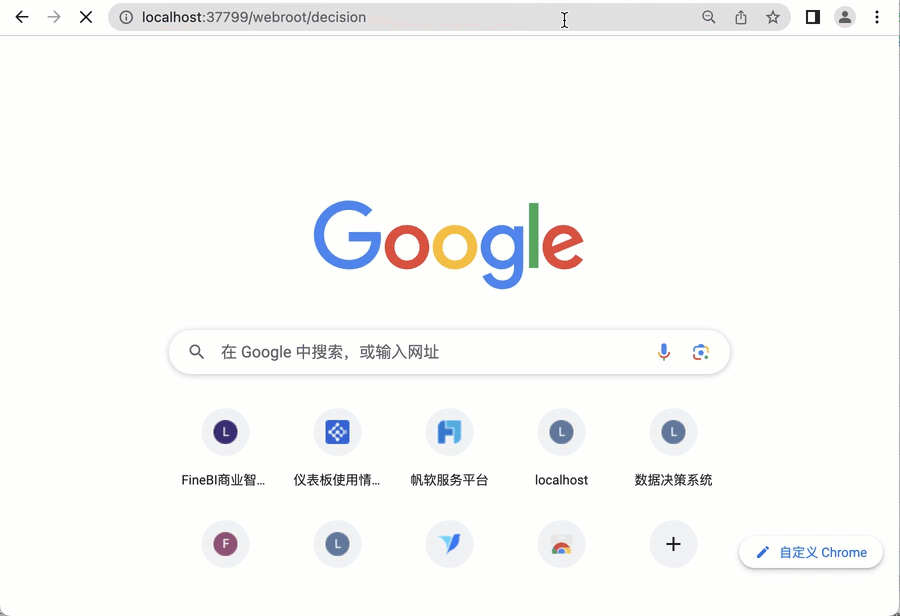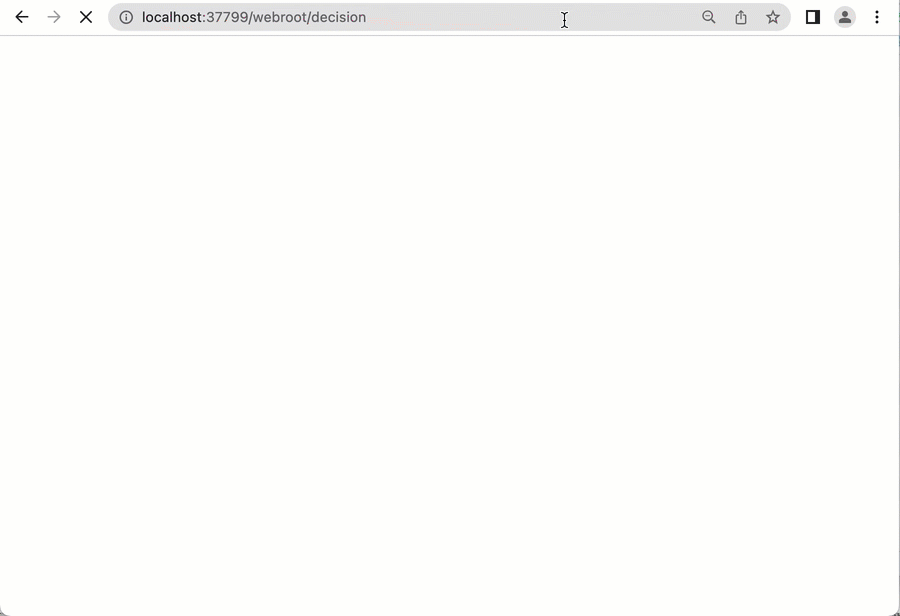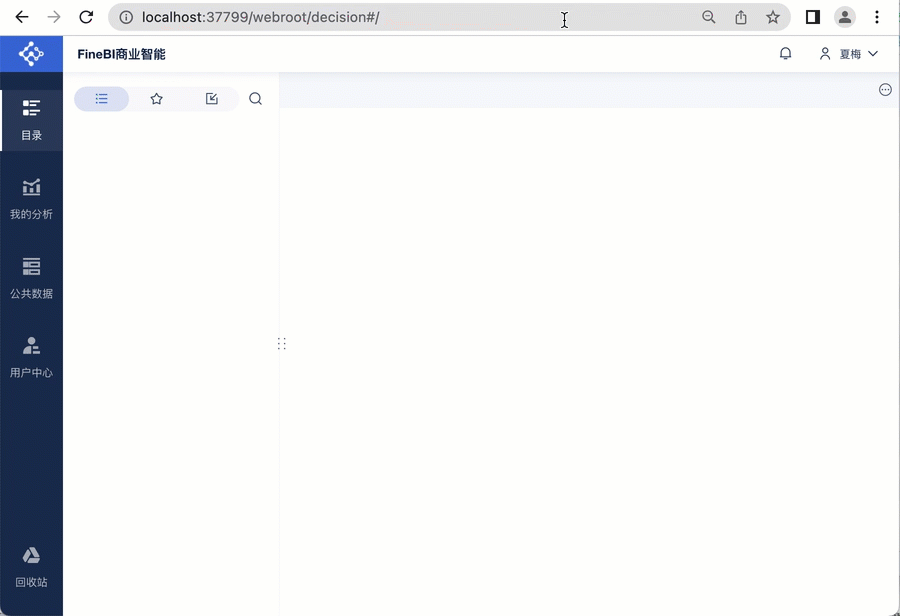
Браузер посетит сайт http://ip:端口号/工程名/decision?fine_username=用户名, "username" - это имя пользователя, которое уже существует и доступно для любой платформы. Как показано на рисунке ниже:
4. Программа II: Шифрование имени пользователя
Примечание: Программа больше не поддерживает доступ к сайту http://ip:端口号/工程名/decision?fine_username=用户名实现后台单点登录, см. раздел 4.5 данного документа о поддерживаемых путях доступа.
"Плагин Backend Single Sign-On Plugin поддерживает шифрование имен пользователей с помощью ключа RSA Key для повышения безопасности.
4.1 Генерация ключа RSA
После установки плагина автоматически генерируется открытый ключ. Это показано на следующем рисунке:
Необходимо обратить внимание на следующие моменты:
- Поддерживается только ключ по умолчанию, настройка не предусмотрена.
- После генерации открытого ключа нажмите "Generate RSA Key", чтобы сгенерировать и перезаписать предыдущий ключ.
- Сгенерированный ключ поддерживает только транспортное шифрование aes, установка плагина base64 не работает, и он не поддерживает национальное шифрование.
4.2 Шифрование имени пользователя
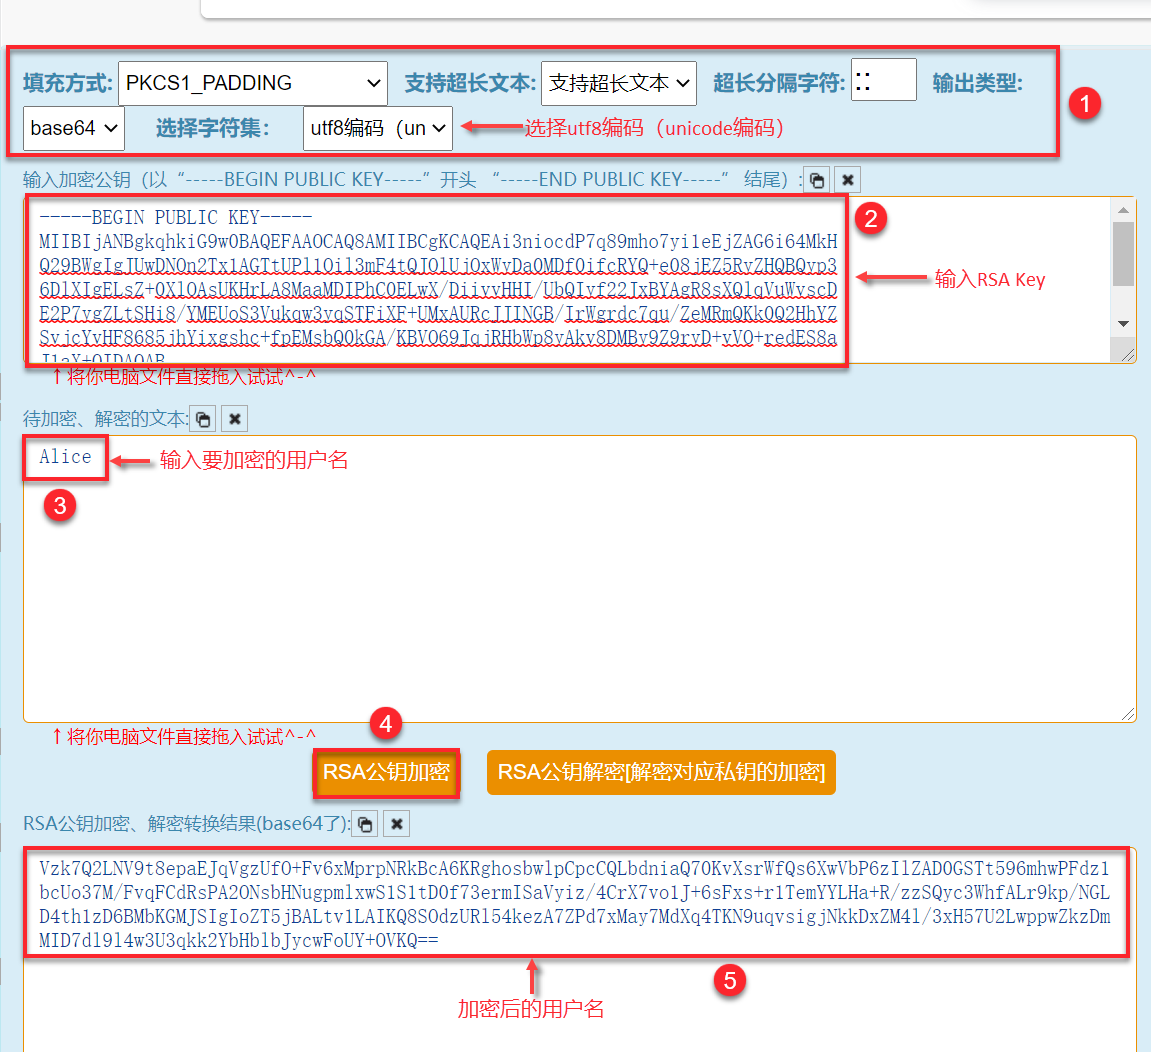
Сгенерированный RSA KEY и имя пользователя помещаются в собственный шифровальный код пользователя для шифрования имени пользователя.
(1) Этот сайт зашифрован с помощью шифровального сайта, но реальным пользователям рекомендуется использовать свой собственный шифровальный код для шифрования.
2) Если функция " ssoToken timeout setting " в разделе 4.6 включена, шифруйте с помощью " username + current millisecond timestamp ", см.: Backend Single Sign-On RSA Sample Code.
3) Ниже показаны шаги шифрования:
4.3 Расшифровка имени пользователя
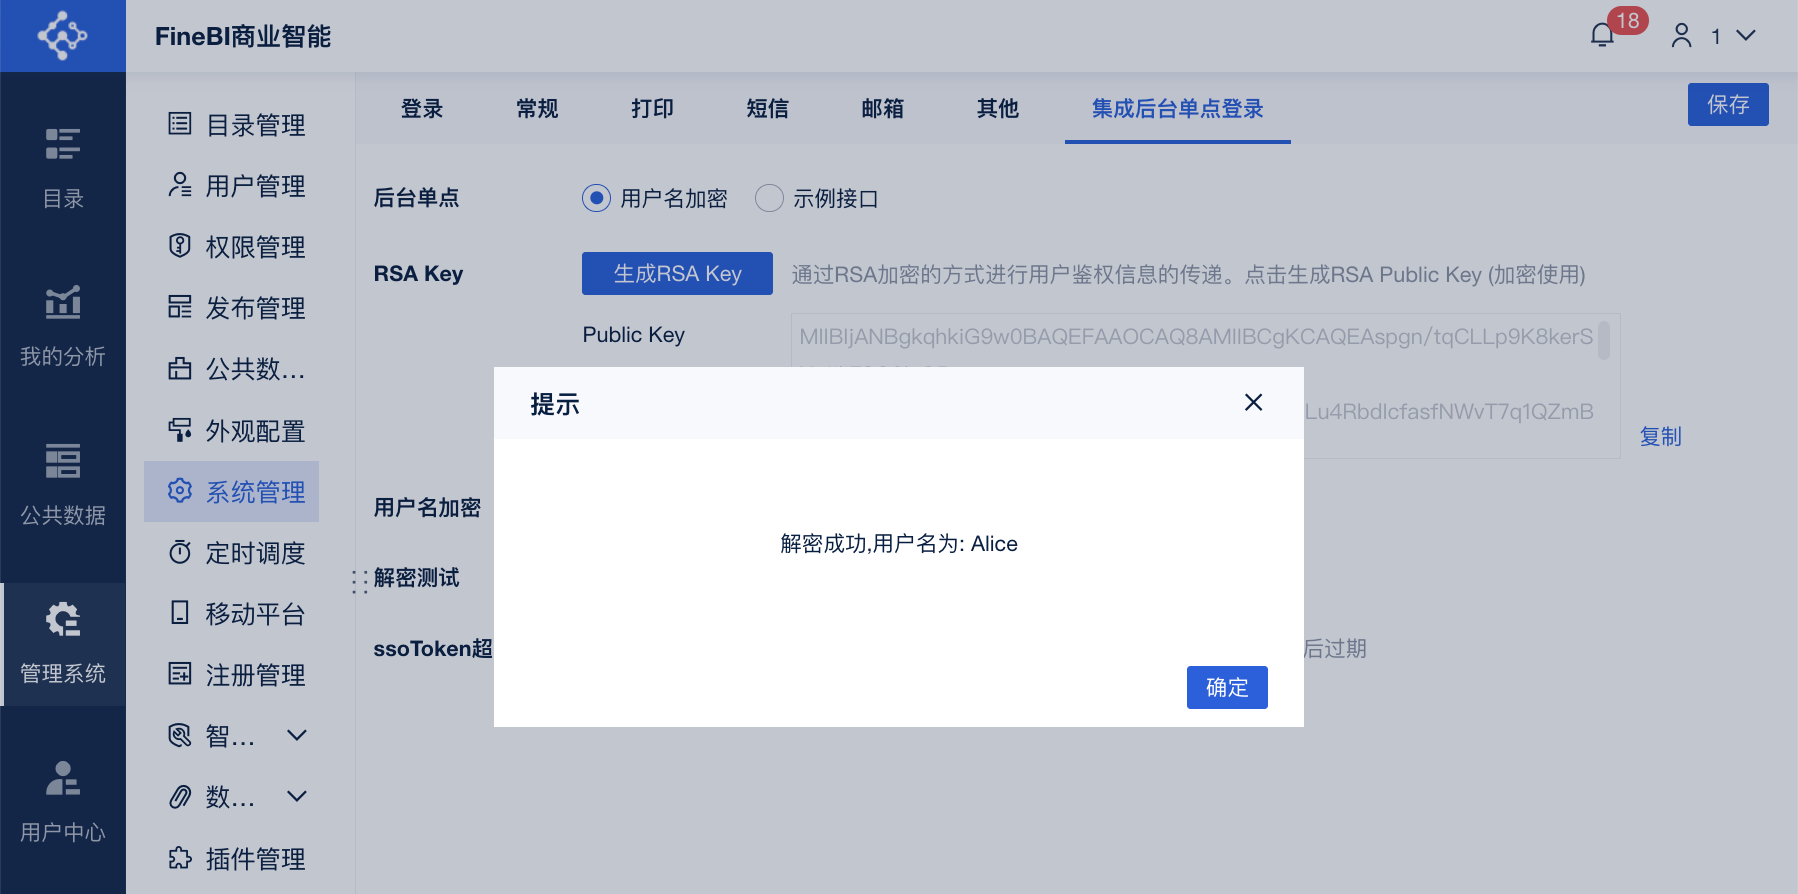
Введите зашифрованное имя пользователя в поле "Тест расшифровки", если вы сможете успешно расшифровать имя пользователя, это означает, что процесс шифрования и расшифровки прошел правильно. Как показано на рисунке ниже:
4.4 Транскодирование имени пользователя
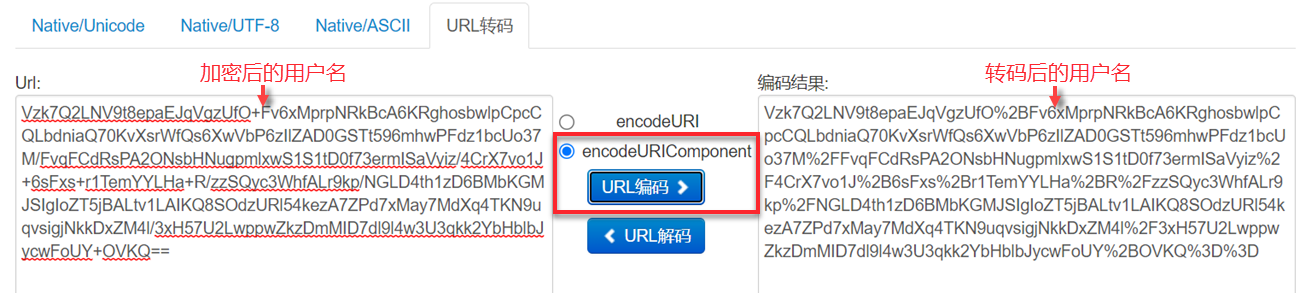
Зашифрованное имя пользователя должно быть перекодировано, прежде чем его можно будет вставить в URL. Для перекодирования зашифрованного имени пользователя пользователи могут использовать компонент encodeURIComponent.
В этой статье мы используем сайт транскодирования для перекодирования, как показано на следующем рисунке:
4.5 Эффекты просмотра
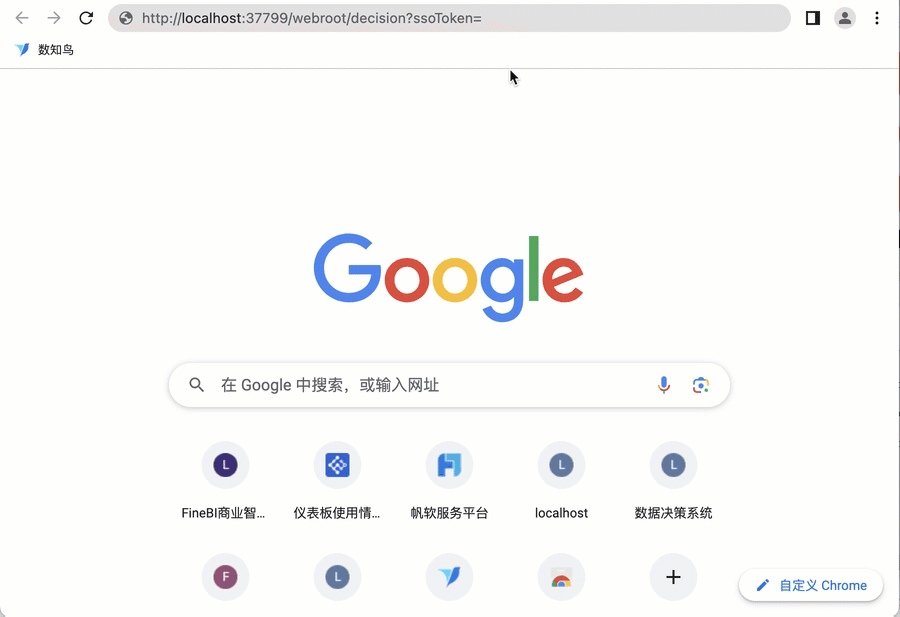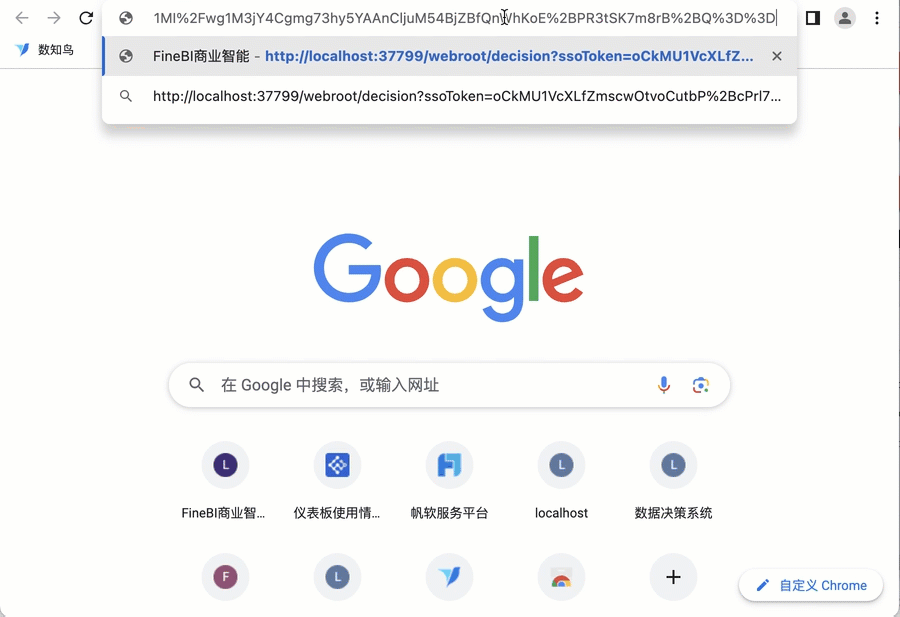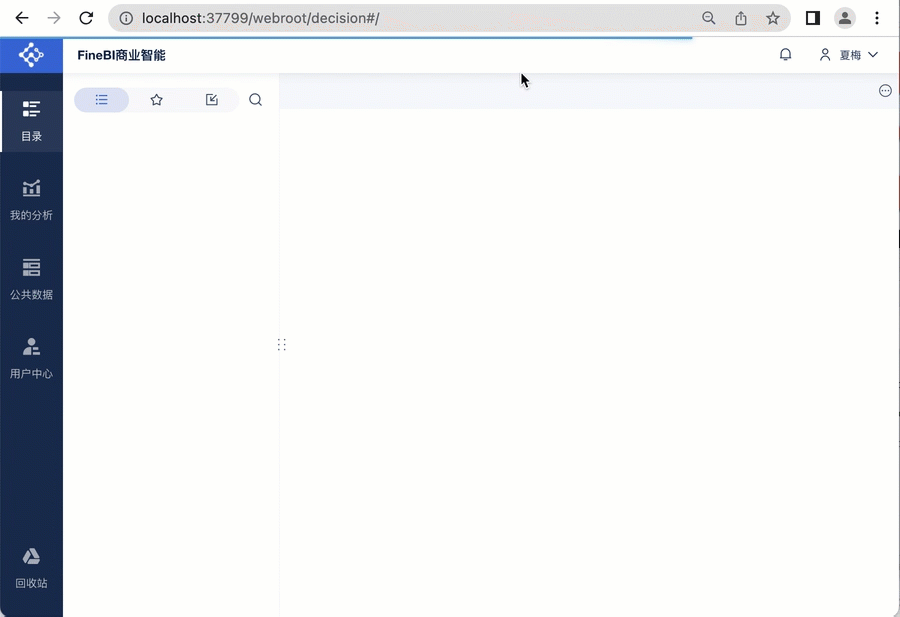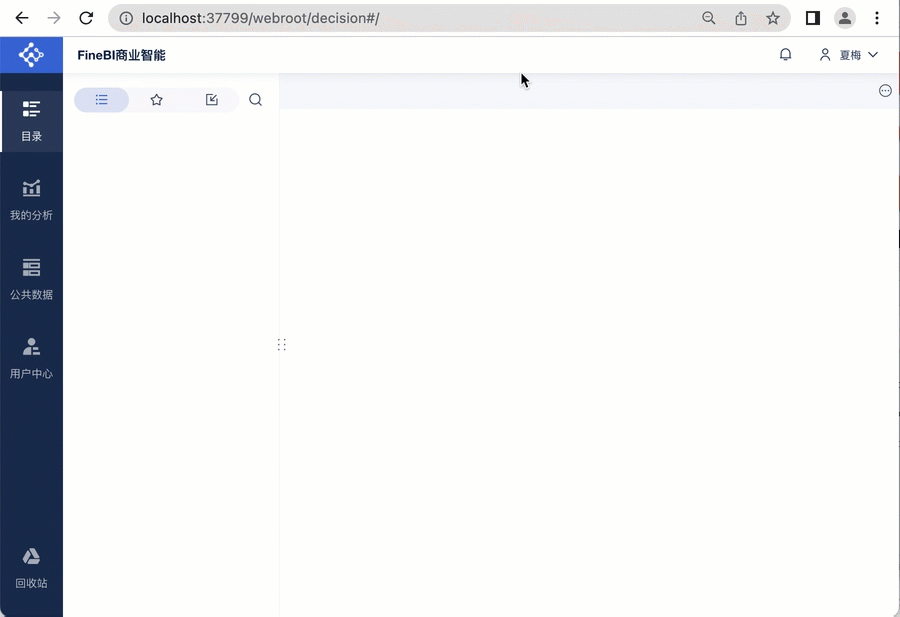
Браузер переходит по ссылке: http: //ip:port/工程名/decision?ssoToken=xxx (закодированный результат) для однократного входа в бэкэнд с зашифрованным именем пользователя. Это показано на рисунке ниже:
4.6 Настройка таймаута ssoToken
Функция установки тайм-аута ssoToken не включена по умолчанию, если она включена, то срок действия ssoToken истечет после достижения "System Management > Login > Login Timeout ".
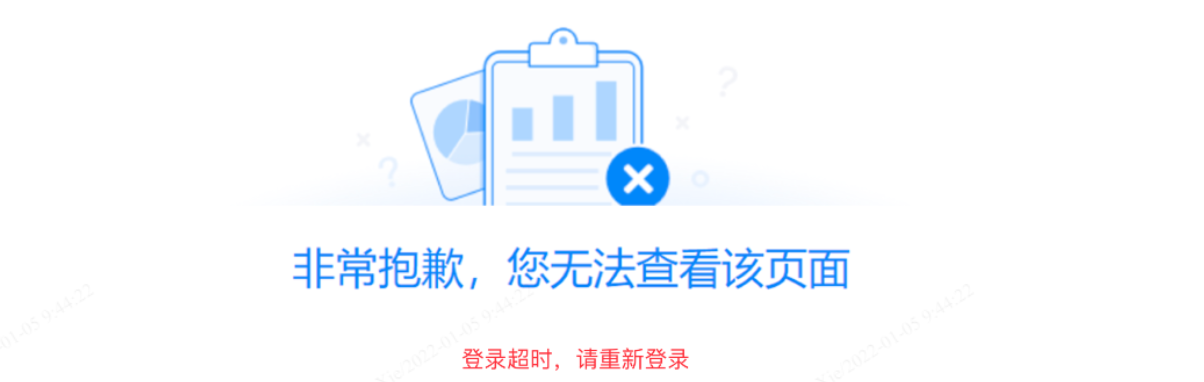
Если вы используете просроченный ssoToken для единого входа в систему FineBI, будет выдана ошибка:login timeout, please login again. Как показано на рисунке ниже:
Примечание: Если функция "ssoToken timeout setting" включена, используйте "username + current millisecond timestamp" для шифрования в разделе 4.2, смотрите: Backend Single Sign-On RSA Sample Code.
5. условия
Генерация ssoToken в четвертом разделе этой статьи требует от пользователя ручного шифрования, на практике вы можете использовать код для автоматической генерации ssoToken, подробности см. в разделе: пример кода примера фоновой однократной регистрации RSA