Оформление
Многодоменная аутентификация LDAP
1. Обзор
1.1 Версия
| Версия сервера FineBI | Версия плагина многодоменной аутентификации LDAP | Функциональные изменения |
|---|---|---|
| 6.0 | V1.0 | - |
1.2 Сценарии применения
Информация о сотрудниках хранится на сервере аутентификации LDAP и используется для аутентификации в нескольких онлайн-системах. Пользователям необходимо использовать тот же метод аутентификации в Data Decision System.
Если информация о сотрудниках хранится в одном домене AD, администраторы могут включить аутентификацию LDAP в Data Decision System. Дополнительную информацию см. в разделе: Аутентификация LDAP
Если информация о сотрудниках хранится в нескольких доменах AD, требуется аутентификация LDAP с помощью подключаемого модуля.
1.3 Функциональный профиль
Установив плагин Multi-Domain LDAP Authentication, вы сможете одновременно подключаться к нескольким доменам AD для аутентификации входа в систему LDAP.
Примечание 1: На суперадминистраторов не распространяется аутентификация LDAP, и они по-прежнему используют встроенную аутентификацию платформы.
Примечание 2: Если пользователи с одинаковым именем пользователя находятся в разных доменах, они могут войти в систему Data Decision System, используя свои пароли, но при этом они должны использовать одну и ту же учетную запись платформы.
Примечание 3: Если настроена многодоменная аутентификация LDAP и плагин отключен, он автоматически переключится на метод встроенной аутентификации. После повторного включения плагина конфигурация "Multi-Domain LDAP Authentication" сохраняется.
2. Примеры
2.1 Установка плагина
Обратитесь на почту info@biconsult.ru, чтобы получить плагин.
Об установке плагинов см. раздел: Управление плагинами
2.2 Настройка многодоменной аутентификации LDAP
1) Администратор входит в систему FineBI, нажимает "Управление системой > Управление пользователями > Глобальные настройки" и добавляет метод "Многодоменная LDAP-аутентификация". Как показано на рисунке ниже:
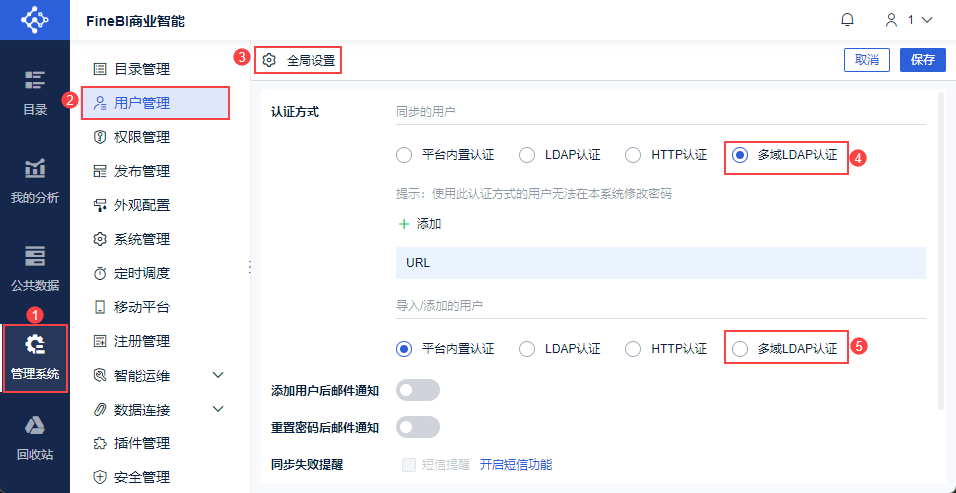
(2) Выберите "Multi-Domain LDAP Authentication" для метода аутентификации.
Нажмите кнопку "Добавить", введите каждый параметр и нажмите кнопку "Проверить подключение и сохранить", чтобы добавить URL-адрес домена AD.
После завершения всех добавлений нажмите кнопку "Сохранить", чтобы выйти из системы Data Decision System, и вам нужно будет снова войти в систему. Как показано на рисунке ниже:
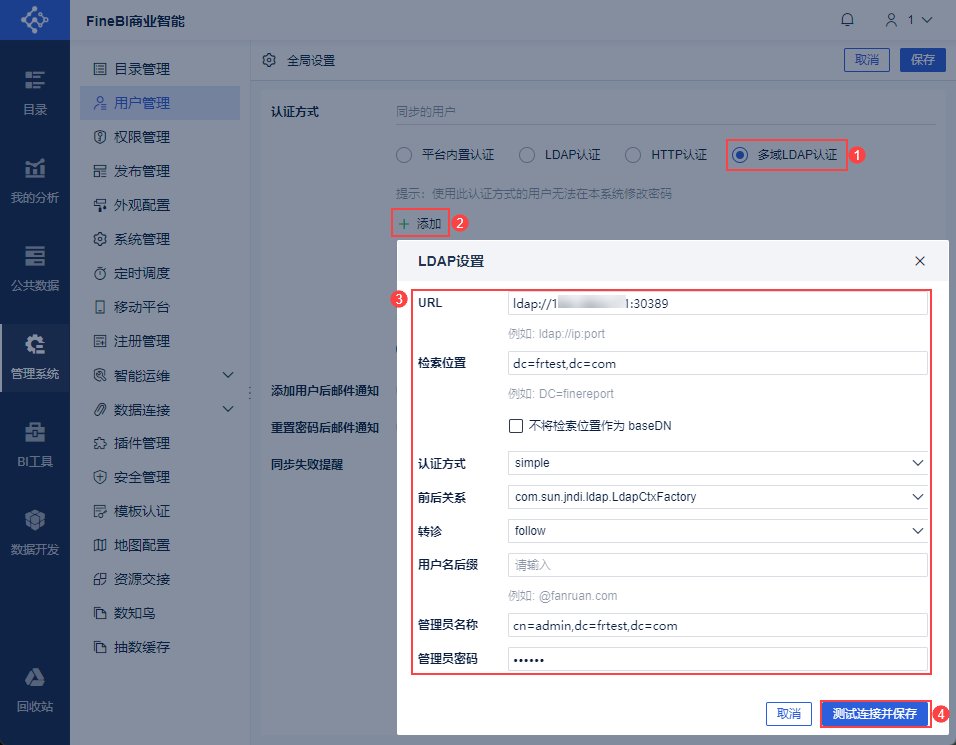
В следующей таблице описывается каждый параметр для настройки LDAP:
| термин параметра | инструкции |
|---|---|
| URL | URL - это точка входа для входа на сервер LDAP. URL состоит из имени домена или IP и номера порта, обычно номер порта по умолчанию равен 389. Формат URL: LDAP://имя домена или IP+номер порта. |
| местоположение поиска | LDAP - это сервер, хранящий данные в виде древовидной структуры. Зайдя на сервер по URL-адресу и пройдя аутентификацию с помощью пользователя и пароля, вы можете получить соответствующую информацию для входа в систему, а "место получения" - это место, где хранится информация для входа в систему.* Установите флажок "Не использовать местоположение поиска в качестве BaseDN": при записи только в корневой каталог будет автоматически выполняться поиск в подкаталогах, расположенных ниже него, что неэффективно. * Снимите флажок "Не использовать местоположение поиска в качестве BaseDN": запись из корневого каталога в подкаталоги без поиска, более высокая скорость. |
| Метод аутентификации | Укажите тип аутентификации, используемый сервером каталогов LDAP, выберите его в соответствии с конфигурацией сервера LDAP, обычно выбирайте "simple" для аутентификации.* Если в качестве метода аутентификации выбрано none, то это анонимная аутентификация, т.е. пользователи платформы могут нормально войти в систему, введя любой пароль. * Если в качестве метода аутентификации выбран простой, для аутентификации используется обычный пароль, хранящийся на сервере LDAP. |
| передне-задние отношения | Имя класса фабрики начального контекстаВ общем случае выберите "com.sun.jndi.ldap.LdapCtxFactory" - для служб каталогов на основе LDAP-сервера |
| перевод (пациента на лечение в другую больницу) | В зависимости от конфигурации сервера LDAP обычно выбирают "игнорировать". |
| Суффикс имени пользователя | Суффикс имени пользователя может быть добавлен или нет, если он добавлен, то соответствующее доменное имя будет добавлено автоматически при входе в систему.Например, LDAP 服务器里有个用户叫Alice@fanruan.com, 用户名后缀设置为@fanruan.com.Тогда имя пользователя в Data Decision System - Алиса, и имя пользователя при входе в Data Decision System - тоже Алиса. |
| Имя/пароль администратора | Имя администратора означает не имя администратора сервера LDAP, а пользователя, имеющего доступ к серверу LDAP. Аутентификация осуществляется путем обращения этого пользователя к серверу LDAP для получения информации о входе в систему для места поиска.Обычно для идентификации используется метод "домен/имя пользователя". Можно использовать метод uid или cn, но доменное имя DN обычно не используется.* Если "имя администратора" не заполнено администратором LDAP-сервера, но LDAP-серверу даны полномочия на получение обычного пользователя, то оно должно быть установлено в форме "имя пользователя + имя домена", например, пользователь ldap, "получить местоположение" для DC=test,DC=com, тогда имя администратора будет& nbsp;;. nbsp;ldap@test.com * Если поле "Имя администратора" предназначено для администратора сервера LDAP, просто введите имя, например, "administrator". |
2.2 Добавление пользователей платформы
На сервере LDAP обычно хранится штатный список пользователей, и если вы хотите, чтобы один из пользователей мог использовать аутентификацию LDAP для входа в платформу, платформе необходимо добавить пользователя с тем же именем, поскольку такие операции платформы, как привязка почтовых ящиков и назначение разрешений, нацелены на пользователя платформы. Если соответствующий пользователь существует в платформе, можно считать, что включение "Multi-domain LDAP Authentication" только изменяет аутентификацию пароля пользователя платформы со встроенной аутентификации платформы по умолчанию на аутентификацию сервера LDAP.
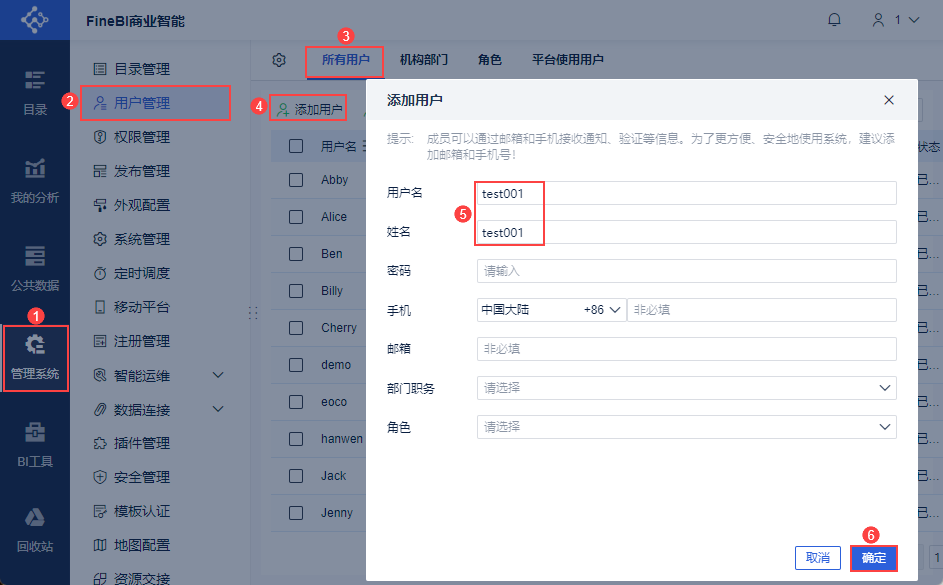
Нажмите "Система управления > Управление пользователями > Добавить пользователя", чтобы добавить пользователя "test001", как показано ниже:
Примечание 1: Вам не нужно настраивать пароль при настройке Add User для многодоменной LDAP-аутентификации.
Примечание 2: Для синхронизированных пользователей, импортированных/добавленных пользователей могут быть выбраны различные методы аутентификации соответственно.
2.3 Эффекты просмотра
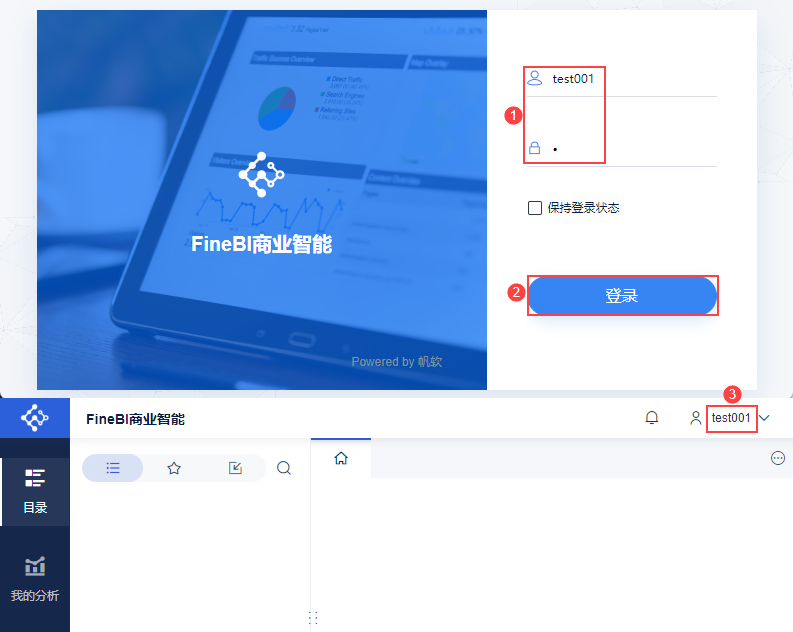
Пользователь вводит имя пользователя, хранящееся на LDAP-сервере, и пароль на LDAP-сервере. Если LDAP-аутентификация домена прошла успешно и соответствующий пользователь существует среди пользователей платформы, платформа определяет, что аутентификация прошла успешно, и может войти в систему принятия решений о данных и выполнить соответствующую операцию в соответствии с привилегиями пользователя в платформе. Как показано на рисунке ниже:
Синхронизированные пользователи платформы действительны для нескольких доменов настроенной синхронизации LDAP. Если пользователь существует в синхронизированных пользователях платформы, логин будет обходить эти домены по одному, пока аутентификация не будет успешной, если нет, он будет продолжать обход до конца ошибки Сообщить имя пользователя или пароль ошибка, вход не удается.
Добавленные/импортированные вручную пользователи также действуют для сконфигурированных встроенных LDAP мультидоменов, но вступают в силу отдельно от соответствующих конфигураций синхронизированных LDAP мультидоменов.
Примечание 1: Если пользователи с одинаковым именем пользователя существуют в разных доменах, они могут входить в систему Data Decision System, используя свои пароли, но при этом им необходимо использовать одну и ту же учетную запись платформы.
Примечание 2: Если введенное имя пользователя не существует в платформе, или соответствующий пользователь в платформе отключен, или ограничение пользователя в платформе включено, а пользователь не включен, то он не будет взаимодействовать с LDAP-сервером и выдаст сообщение "Ошибка имени пользователя или пароля" или "Пользователь недоступен".
Примечание 3: Если аутентификация LDAP не работает в домене, пользователи в этом домене не могут войти в систему Data Decision System, и это не влияет на пользователей в других доменах.
Примечание 4: В имени пользователя, хранящемся на сервере LDAP, не могут использоваться двухбайтовые японские, традиционные китайские или корейские символы. В противном случае при входе в платформу будет выдан запрос "Ошибка имени пользователя или пароля".
В пароле, хранящемся на сервере LDAP, не могут использоваться двухбайтовые японские, традиционные китайские, упрощенные китайские или корейские символы. В противном случае при входе в платформу будет выдан запрос "Ошибка имени пользователя или пароля".