Оформление
Настройка входящих и исходящих правил на сервере Windows
1. Обзор
1.1 Сценарии применения
После того как проект развернут на системе Windows, система Windows должна открыть порт проекта, чтобы адрес проекта мог быть доступен другим компьютерам.
1.2 Введение в правила доступа Windows
1) Стандартные правила системы Windows: по умолчанию входящие соединения блокируются, а исходящие - разрешаются. То есть любые входящие соединения, любые программы и порты должны быть настроены на брандмауэре с учетом правил для входящих соединений, иначе они будут запрещены.
(2) Сканирование правил в брандмауэре Windows имеет свой собственный порядок, приоритет которого выглядит следующим образом: разрешить только безопасные соединения > блокировать соединения > разрешить соединения > правила по умолчанию (если параметр не задан, то он блокируется по умолчанию).
(3) Исходящие правила: Исходящие правила для ограничения внешнего доступа, то есть, из местного запроса, если объект запроса запрещен, запрос будет перехвачен, производительность отключается.
(4) Входящие правила: Входящие правила используются для ограничения доступа удаленных узлов к услугам локальной машины, то есть запрос, полученный локальной машиной, блокируется, если запрашиваемая программа или конкретный порт ограничены.
2. Операционные шаги
В данной статье мы рассматриваем установку правил для входящих соединений в качестве примера, а шаги по установке правил для исходящих соединений аналогичны шагам по установке правил для входящих соединений.
2.1 Открытая настройка
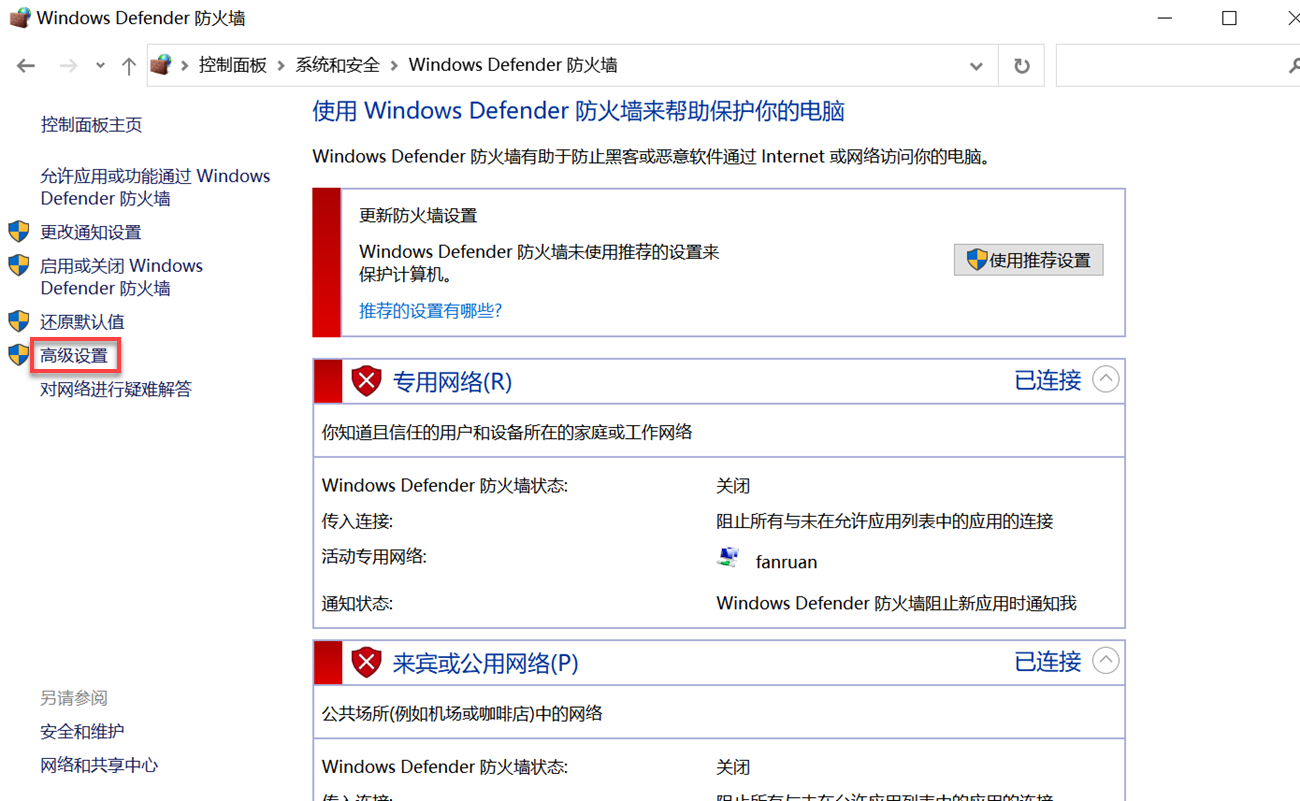
Откройте Панель управления > Система и безопасность > Брандмауэр Windows Defender > Дополнительные параметры, как показано ниже:
2.2 Новые правила для входящих
2.2.1 Новое правило (в качестве примера - порт)
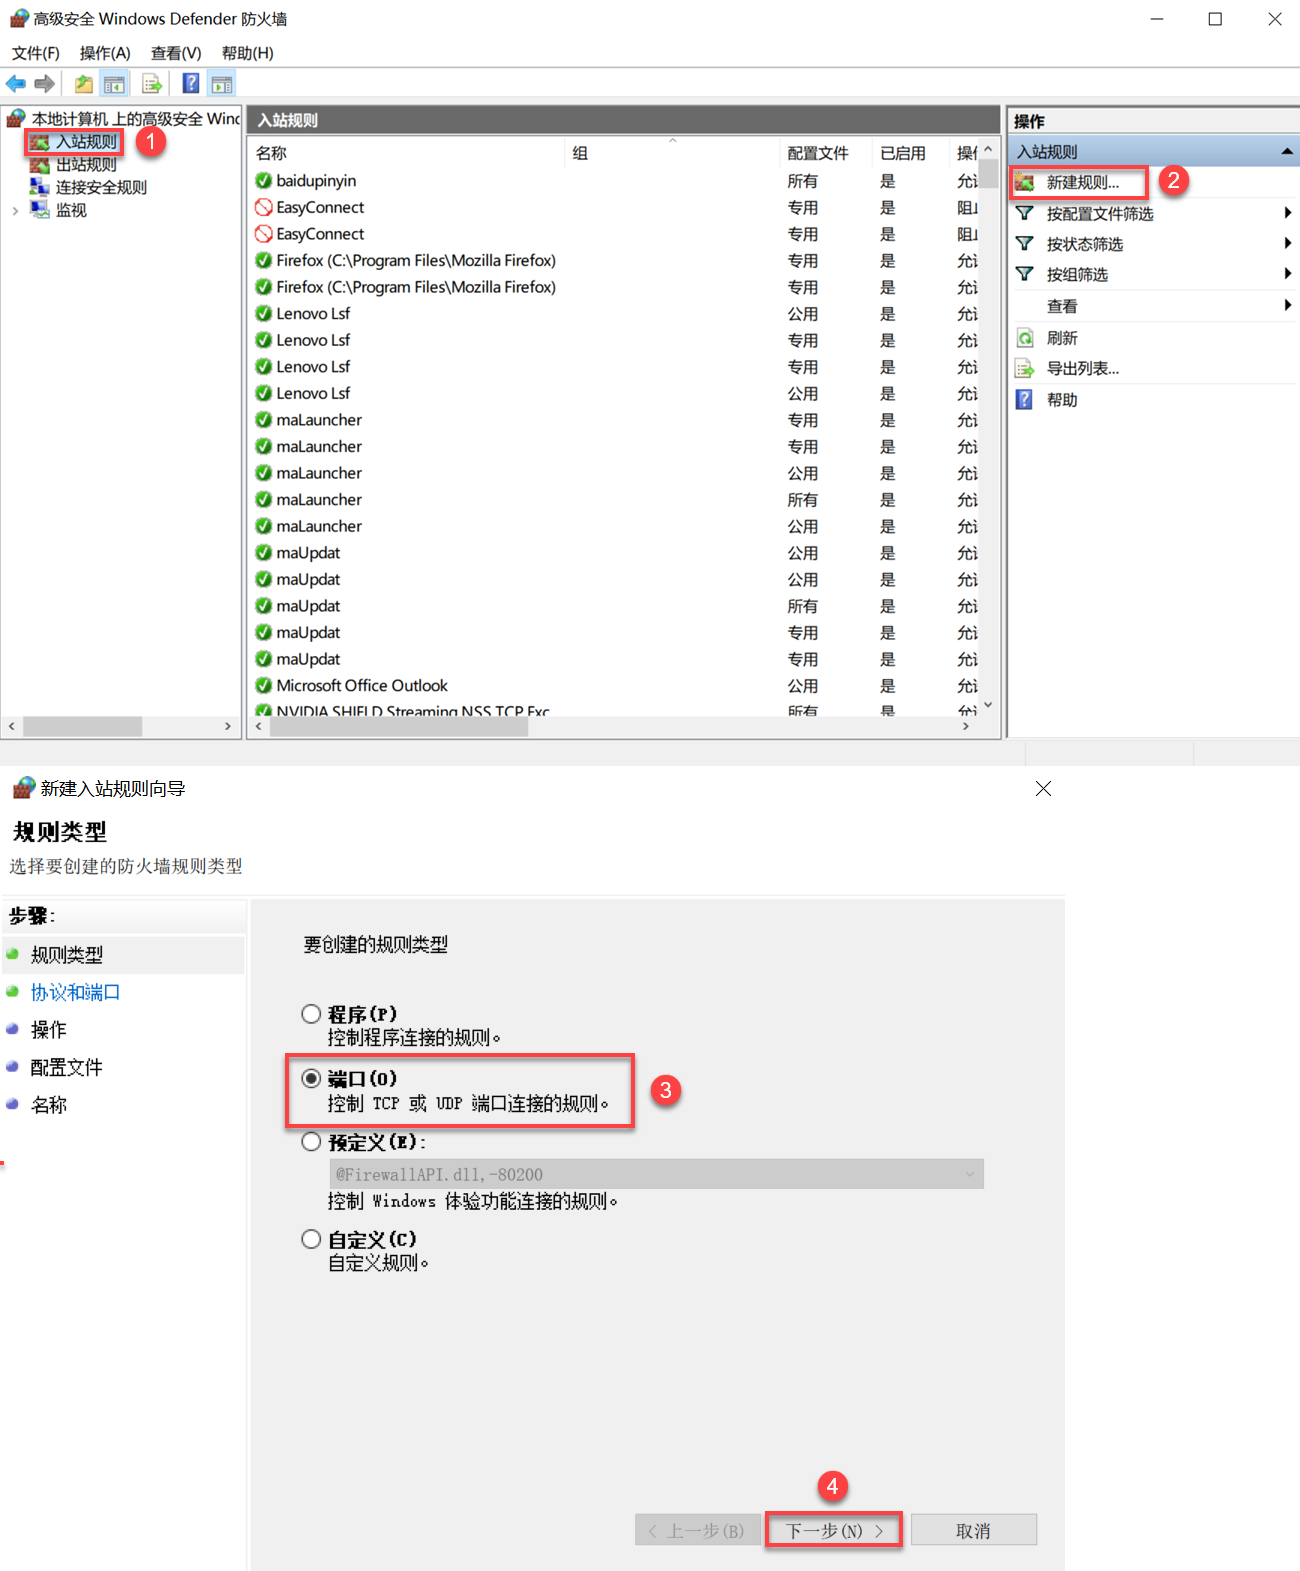
Нажмите "Входящие правила > Новое правило > Порты", как показано ниже:
2.2.2 Указание портов
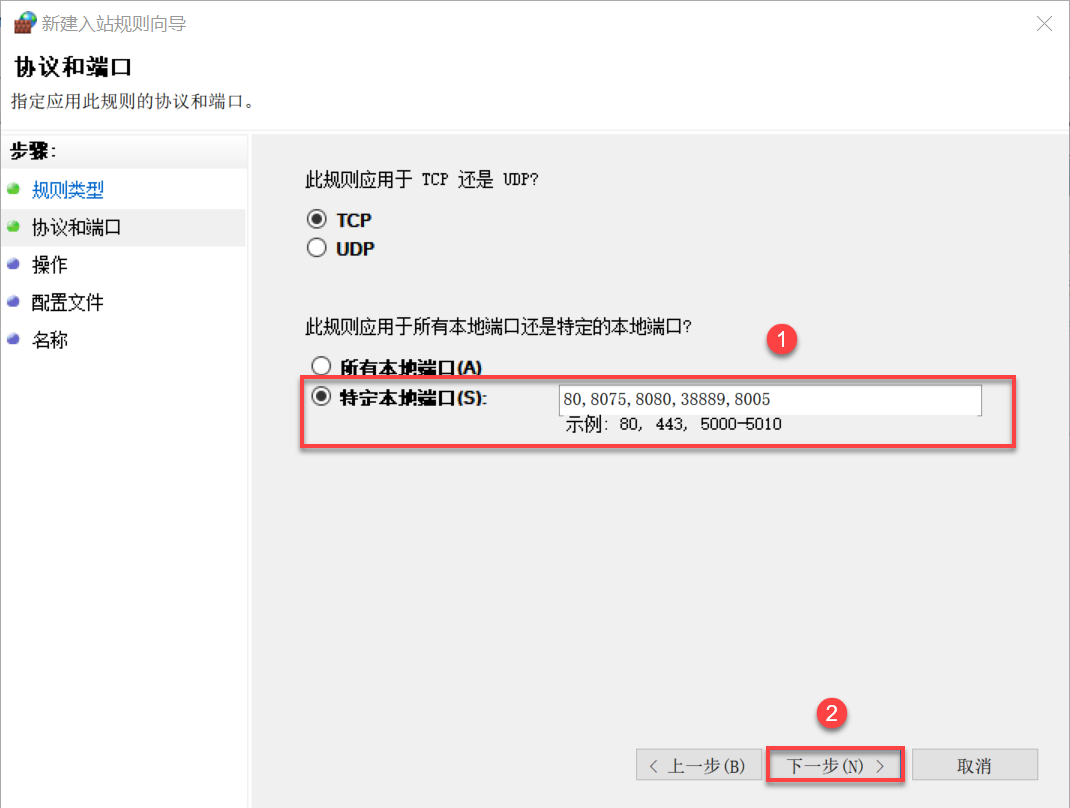
Как показано на рисунке ниже:
Примечание: Выбор "Все локальные порты" означает, что все порты открыты.
2.2.3 Выбор операции подключения
Как показано на рисунке ниже:
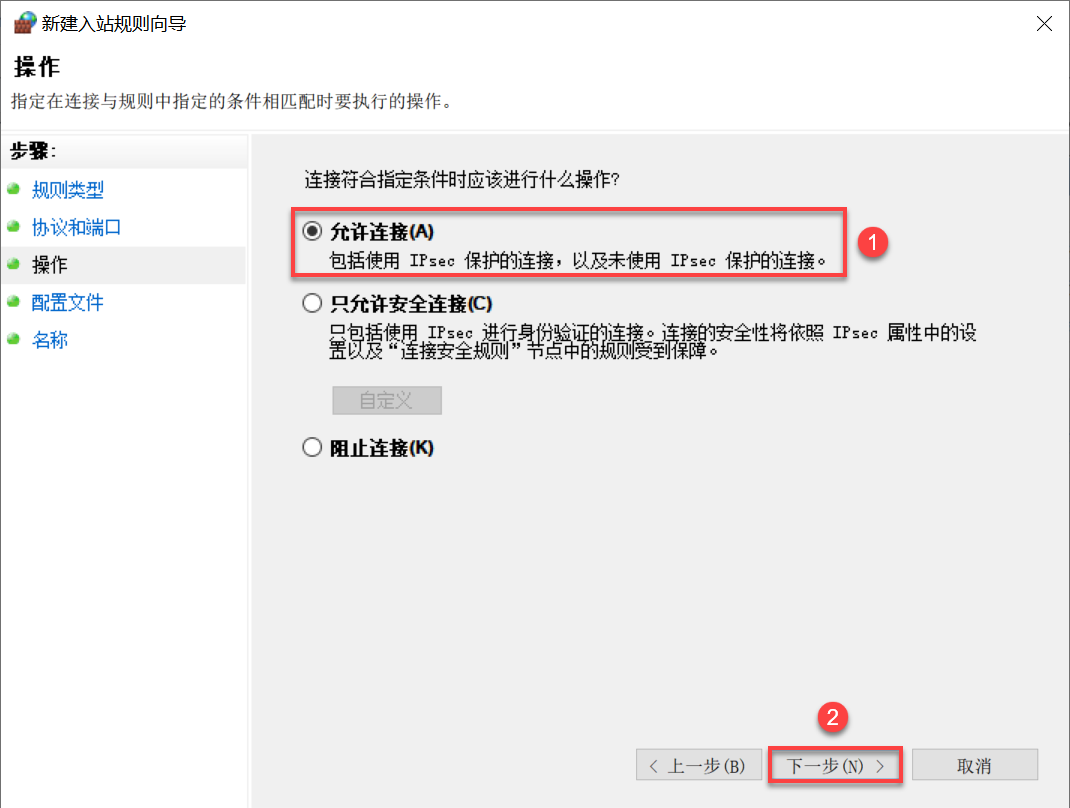
Выберите нужный пункт, здесь вам нужно открыть порт, выберите Разрешить подключение.
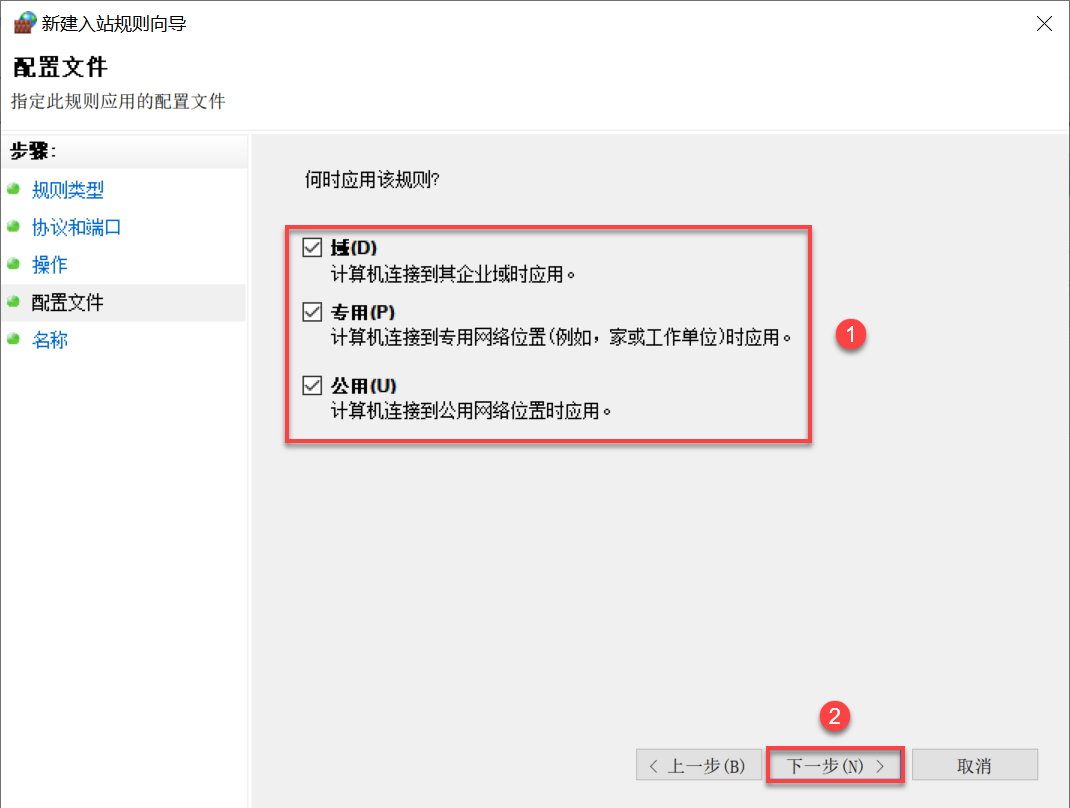
2.2.4 Выбор сферы действия правил
Как показано на рисунке ниже:
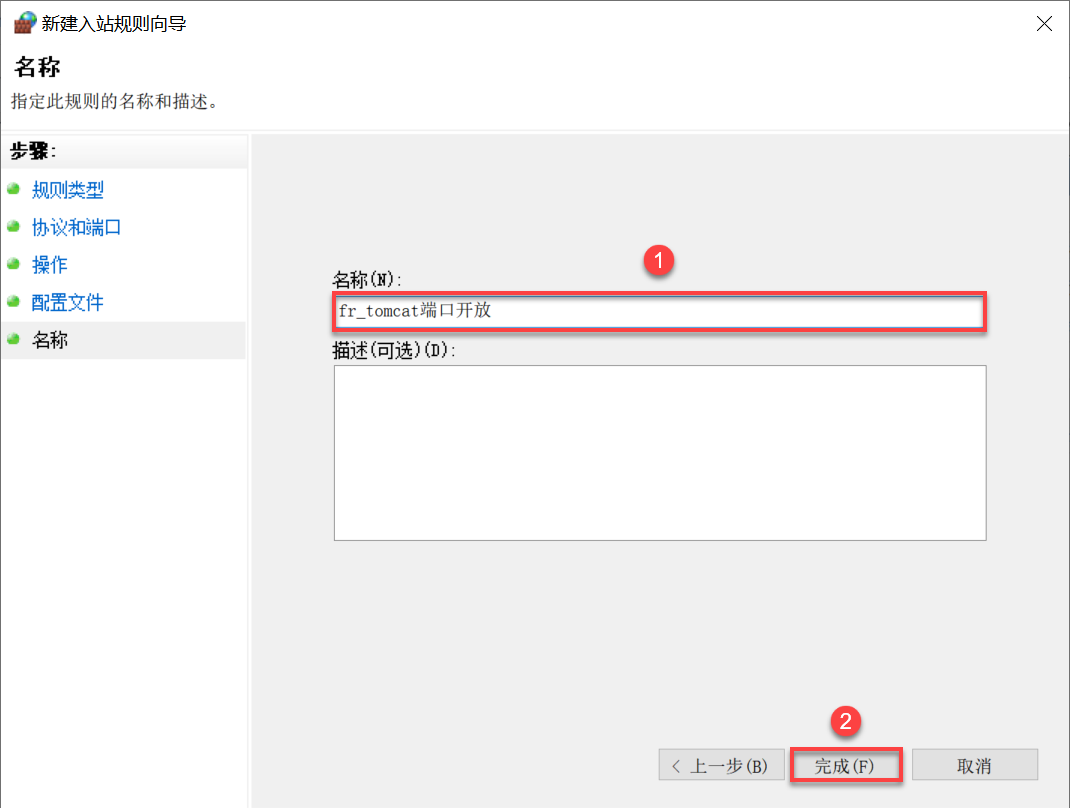
2.2.5 Определение имен правил
Как показано на рисунке ниже:
2.3 Эффекты просмотра
Как показано на рисунке ниже:
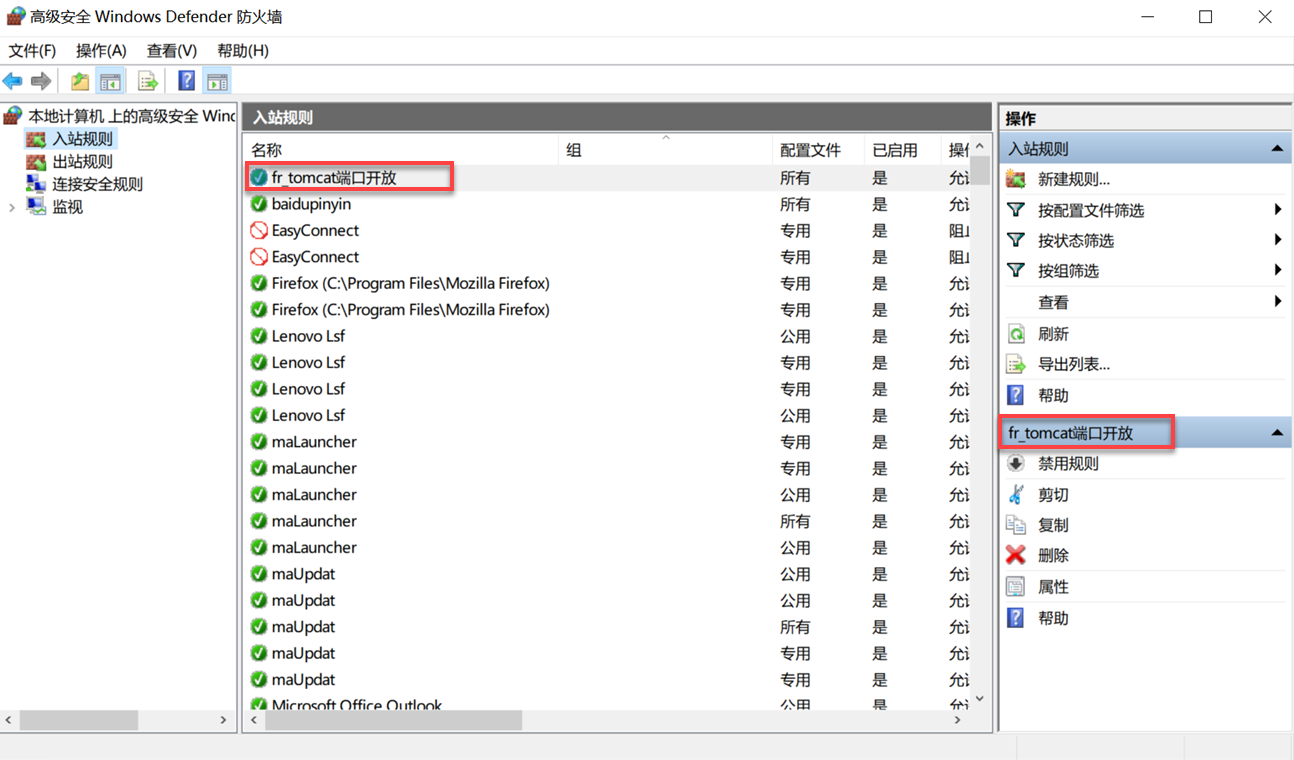
Приведенное выше правило определяет, что удаленным узлам, обращающимся к локальным службам, разрешен доступ только к открытым портам; запросы на доступ к другим портам блокируются.
3. условия
- Входящие и исходящие правила вступают в силу, только если брандмауэр включен.
- Облачные серверы требуют создания дополнительных групп безопасности и открытия соответствующих портов.