Оформление
Синхронизация пользователей домена LDAP
1. версии
1.1 Версия
| Версия сервера FineBI | Синхронизация версий плагинов домена LDAP | Функциональные изменения |
|---|---|---|
| 6.0 | V2.0 | - |
1.2 Сценарии применения
Пользователи хотят синхронизировать пользователей с сервером LDAP, но для этого необходимо сбрасывать данные с сервера LDAP в другие таблицы, что небезопасно и очень громоздко.
Пользователь хочет синхронизировать пользователей на сервере LDAP непосредственно с системой принятия решений о данных, и соответствующие настройки могут напрямую повторно использовать конфигурацию аутентификации LDAP.
1.3 Функциональность
Установив плагин "Синхронизация пользователей домена LDAP", вы сможете напрямую выбирать "Синхронизировать с сервера LDAP" при настройке синхронизируемых пользователей.
2. Знакомство с плагином
2.1 Установка плагина
Напишите нам на почту info@biconsult.ru, чтобы загрузить плагин.
Способ установки плагина см. в разделе: Управление плагинами
2.2 Знакомство с плагином
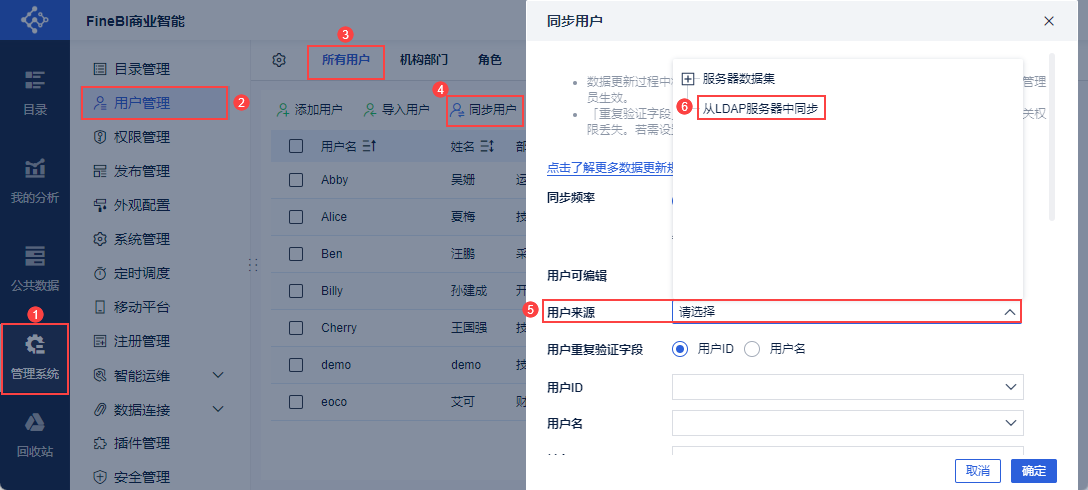
После установки плагина при синхронизации пользователей источник пользователей можно выбрать как "Синхронизировать с LDAP-сервера". Как показано на рисунке ниже:
3. Примеры
3.1 Настройка аутентификации LDAP
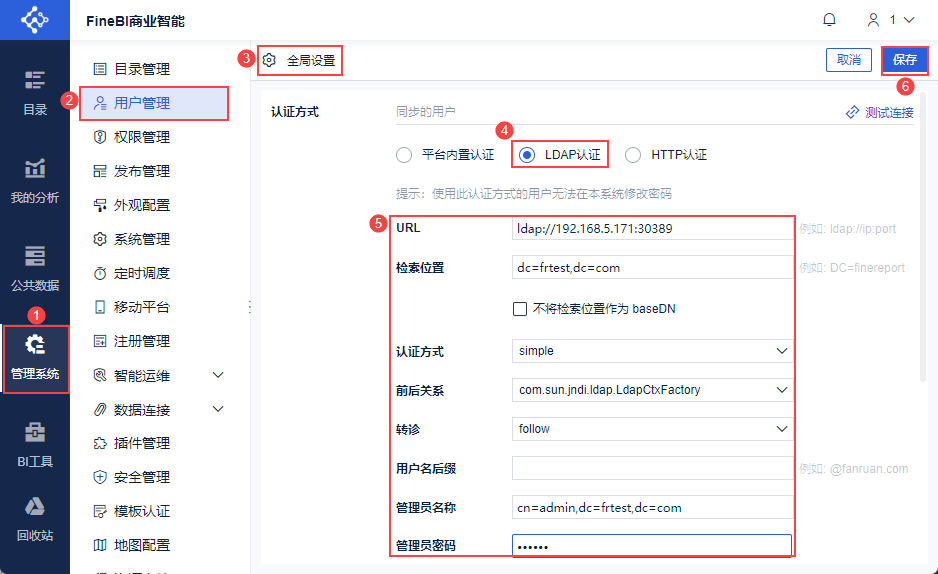
Администратор входит в систему Data Decision System, нажимает "Management System > User Management > Global Settings", выбирает "LDAP Authentication" в качестве метода аутентификации синхронного пользователя и заполняет информацию о конфигурации. Как показано на рисунке ниже:
Способ настройки аутентификации LDAP см. в разделе: Аутентификация LDAP.
После того как параметры заполнены, нажмите "Test Connection", а когда соединение будет успешным, нажмите "Save", то есть метод аутентификации успешно настроен.
3.2 Доступ к странице редактирования синхронизированного пользователя
1) Если администратор впервые использует синхронизированного пользователя
Администратор входит в систему FineBI, переходит в раздел "Система управления > Управление пользователями > Все пользователи" и нажимает кнопку "Синхронизировать пользователей".
Появится окно с запросом "Сохранять ли существующие несинхронизированные данные, включая импортированных/добавленных пользователей, должности в отделах, роли", как показано на рисунке ниже:
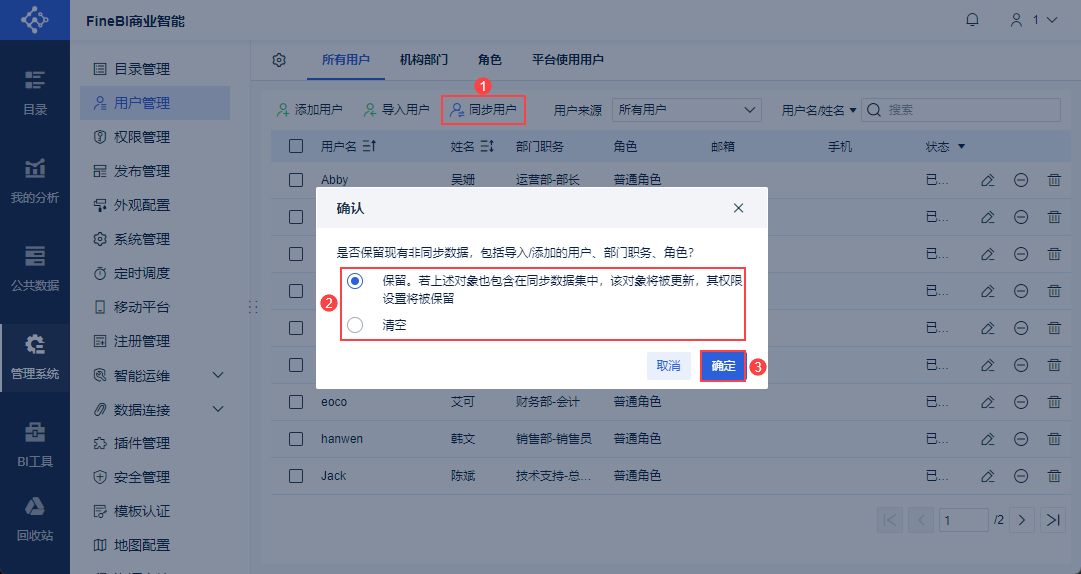
Логика обновления, соответствующая различным вариантам, выглядит следующим образом:
| Опция | Описание |
|---|---|
| Поиск существующих пользователей | Если существующего пользователя нет в синхронизированном наборе данных, информация и разрешения этого пользователя будут сохранены без изменений. Если существующий пользователь находится в источнике Synchronised Users (то же имя пользователя)😗 Имя пользователя остается неизменным, а привилегии сохраняются * Обновление имени, пароля, мобильного телефона и электронной почты для этого пользователя * Текущая должность и роль пользователя в отделе переопределяется и обновляется, если она существует в синхронизированном источнике пользователей. * Текущая должность и роль пользователя в отделе останется неизменной, если она не существует в синхронизированном источнике пользователей. |
| Очистка | Имя пользователя, имя, пароль, мобильный телефон, адрес электронной почты, отдел, должность, роль и разрешение существующих "вручную добавленных/импортированных пользователей" платформы удаляются, а пользователи заново синхронизируются. |
Примечание: В зависимости от выбранной логики обновления некоторые данные пользователя обновляются после первой синхронизации.
Автоматически обновляться могут только те пользователи, которые были переведены в тип "Синхронизация".
При последующих синхронизациях набор данных больше не может переопределять обновление встроенных данных, иначе он будет конфликтовать и сообщать об ошибке.
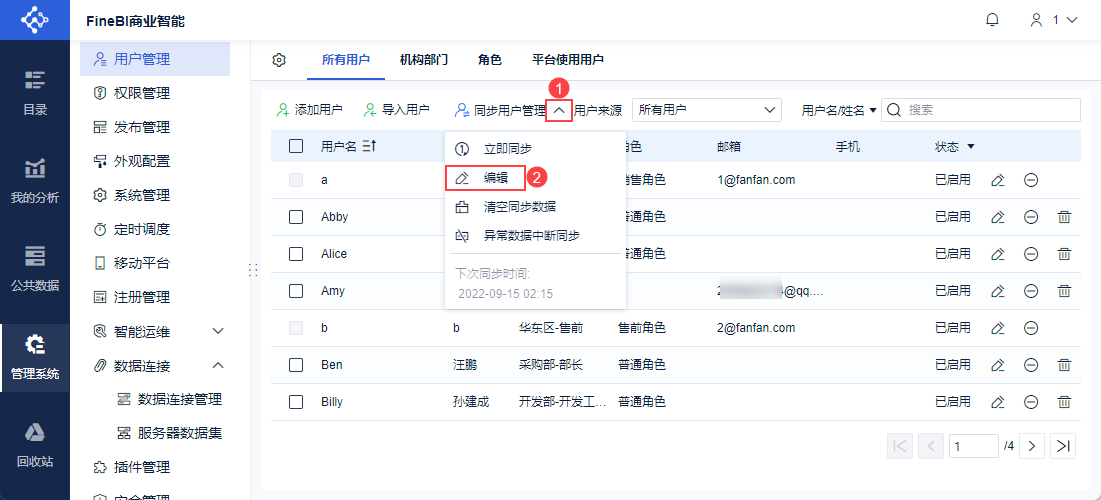
(2) Если система принятия решений о данных настроена на синхронизацию пользователей
Администраторы могут непосредственно щелкнуть "Управление синхронизированными пользователями" и выбрать кнопку "Изменить", чтобы перейти на страницу конфигурации синхронизированных пользователей.
3.3 Настройка синхронизированных пользователей
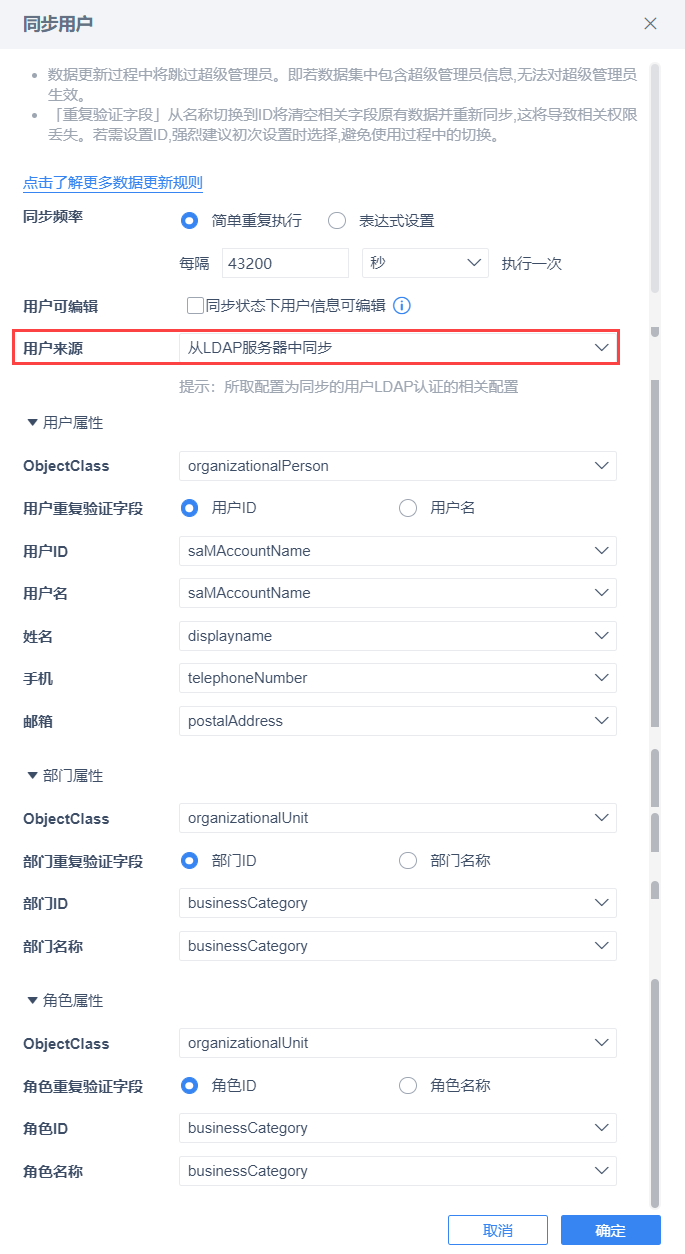
Источник пользователя выбирает "Синхронизировать с LDAP-сервера", и система автоматически считывает конфигурацию из раздела 3.1 LDAP-аутентификация и тестирует соединение. Синхронизированная конфигурация пользователя показана ниже:
Примечание 1: Если вы ранее настроили "Синхронизированные пользователи" и источником пользователей является "Набор данных сервера", при переключении появится запрос: "После переключения источника пользователей исходные синхронизированные данные будут очищены, включая пользователей, их отделы, должности, роли, разрешения и т. д. Подтвердить переключение? Нажмите "OK", чтобы завершить синхронизацию пользователей LDAP.
Примечание 2: Если соединение с LDAP-аутентификацией не удалось установить в разделе 3.1, на этом шаге появится красная подсказка "Tip: LDAP connection failed, please confirm the relevant configuration in Synchronised User-LDAP Authentication".
3.3.1 Частота синхронизации
Поддержка выполнения синхронизированных пользовательских операций двумя способами: простое повторное выполнение и установка выражений.
1) Простое и повторяющееся выполнение
Интервал автоматической синхронизации пользователей с сервером LDAP, по умолчанию - 43200 секунд.
Пользователь синхронизации задает частоту синхронизации, которая может быть автоматической несколько раз, и при достижении заданной частоты синхронизация выполняется автоматически, постоянно синхронизируя измененные данные на LDAP-сервере с платформой.
Примечание: Частота синхронизации не должна быть слишком высокой, иначе это приведет к постоянному обновлению фоновых журналов и бесконечному увеличению объема журнала.

2) Настройка экспрессии
Поддерживает задание момента времени для выполнения задачи с помощью выражения Cron, которое может повторяться каждый день, каждый второй день, один раз и так далее, в различных комбинациях триггеров.
Синтаксис выражений Cron и порядок их написания см. в разделе:Выражения Cron.

3.3.2 Редактируемый пользователем
Кнопка "Редактирование пользователя" по умолчанию не отмечена. Когда она отмечена, информацию о пользователе можно редактировать в синхронизированном состоянии.
Пользователь может редактировать имя, мобильный телефон, адрес электронной почты, при этом поля существующего пользователя не будут обновляться при автосинхронизации/ручной синхронизации. Конкретные функции приведены в таблице ниже:
Примечание: Поскольку синхронная LDAP-аутентификация пользователей включена, все синхронные пользовательские операции, связанные с паролем, недоступны, за исключением пользователей Supervisor и встроенных пользователей: включая установку метода шифрования, забывание пароля, изменение пароля, сброс пароля и т.д.
| Идентификатор пользователя | Инструкции |
|---|---|
| Супер-администратор | (1) При повторной синхронизации поля имени, мобильного телефона и электронной почты существующих пользователей платформы больше не будут обновляться(2) Можно редактировать имя, мобильный телефон, электронную почту всех существующих пользователей платформы, но не редактировать роль(3) Супервайзеры могут редактировать свое имя, пароль, мобильный телефон и адрес электронной почты в разделе "Настройки учетной записи".(4) На странице входа в систему можно воспользоваться функцией " Забыли пароль ". |
| Синхронизация типа пользователяСубменеджеры | (1) Вы можете изменять имя, мобильный телефон и электронную почту синхронных пользователей с правами, но не редактировать роль и пароль.(2) Вы можете изменять имя, пароль, мобильный телефон и электронную почту встроенных пользователей с правами, но не можете редактировать роли.(2) Субменеджеры могут редактировать свое имя, мобильный телефон и адрес электронной почты в разделе "Настройки аккаунта". |
| Синхронизация типа пользователяпостоянный пользователь | Синхронизированные пользователи могут изменить свое имя, мобильный телефон и адрес электронной почты в разделе "Настройки учетной записи". |
3.3.3 Атрибуты пользователя
Для полей пользовательских атрибутов необходимо сначала выбрать класс объектов, а затем выбрать значение атрибута в классе объектов.
Примечание 1: При настройке "Синхронизированный пользователь" вам не нужно настраивать пароль, и фактическая аутентификация осуществляется с помощью парольной аутентификации LDAP.
Примечание 2:Пользовательские атрибуты поддерживают поиск, ручной ввод, пакетную вставку, а значения вставки распознаются через перевод строки.
| Элемент конфигурации | Инструкции | Требуется или нет |
|---|---|---|
| ObjectClass | Выберите класс объектов, в котором хранятся атрибуты пользователя | обязательное поле |
| Поля верификации повтора пользователя | Опционально, дублирующая аутентификация пользователя по имени или идентификатору пользователя(1) Если выбран ID пользователя, будет синхронизировано поле "ID пользователя + имя пользователя", а значением поля ID в таблице будет ID пользователя на сервере LDAP на момент синхронизации пользователя.(2) Если выбрано имя пользователя, поле "Имя пользователя" будет синхронизировано, а значение поля User ID в таблице будет сгенерировано системой случайным образом. | обязательное поле |
| идентификатор пользователя | Требуется только при выборе "User ID" для "User Repeat Verification Field".Выберите UID (идентификатор пользователя) в свойствах пользователя | |
| идентификатор пользователя | Выберите имя пользователя в свойствах пользователяВ имени пользователя, хранящемся на сервере LDAP, не могут использоваться двухбайтовые японские, традиционные китайские или корейские символы. В противном случае при входе в платформу будет выдан запрос "Ошибка имени пользователя или пароля". | обязательное поле |
| имя и фамилия | Выберите имя в Свойствах пользователя | обязательное поле |
| мобильные телефоны | Выберите номер мобильного телефона в свойствах пользователя | Не требуется |
| входящие | Выберите Почтовый ящик в Свойствах пользователя | Не требуется |
3.3.4 Отраслевые атрибуты
Для полей атрибутов отделов необходимо сначала выбрать класс объектов, а затем выбрать значения атрибутов в классе объектов.
Свойство Department можно не настраивать, но если выбран ObjectClass, необходимо настроить имя/идентификатор отдела.
Примечание: ведомственные атрибуты поддерживают поиск, ручной ввод, пакетную вставку, а вставляемые значения обозначаются переводами строк.
| Элемент конфигурации | Уточнение | Требуется или нет |
|---|---|---|
| Класс объекта | Выберите класс объекта, в котором хранятся атрибуты отдела | НетребуетсяЛибо заполните ни одно из полей, либо заполните все. |
| Поля проверки ведомственных дубликатов | Дополнительная проверка дубликатов по отделам по имени отдела или его идентификатору(1) Если выбрано значение ID, будет синхронизировано поле "ID+Имя", а значение поля ID в таблице будет соответствовать ID на сервере LDAP на момент синхронизации пользователя.2) Если вы выберете имя, поле "Имя" будет синхронизировано, а значение поля ID в таблице будет сгенерировано системой случайным образом. | |
| Идентификатор отдела | Требуется только в том случае, если для поля "Поле проверки повтора факультета" выбрано значение "Идентификатор факультета".Выберите UID (идентификатор отдела) в свойствах отдела | |
| Название отдела | Выберите название отдела в свойствах отдела |
3.3.5 Атрибуты персонажей
Для полей ролевых атрибутов нужно сначала выбрать класс объектов, а затем выбрать значения атрибутов в классе объектов.
Атрибуты роли можно не настраивать, но если выбран ObjectClass, имя роли/идентификатор роли должны быть настроены.
Примечание: Атрибуты ролей поддерживают поиск, ручной ввод, пакетную вставку, а вставленные значения распознаются по переводам строк.
| Элемент конфигурации | инструкции | Требуется или нет |
|---|---|---|
| ObjectClass | Выберите класс объектов, в котором хранятся атрибуты роли | Не требуетсяЛибо заполните ни одно из полей, либо заполните все. |
| Поля верификации повтора роли | Необязательная проверка дублирования роли по имени роли или идентификатору роли(1) Если выбрано значение ID, поле "ID+Имя" будет синхронизировано, а значение поля ID в таблице будет соответствовать ID на сервере LDAP, когда пользователь будет синхронизирован.2) Если вы выберете имя, поле "Имя" будет синхронизировано, а значение поля ID в таблице будет сгенерировано системой случайным образом. | |
| Идентификатор персонажа | Требуется, только если вы выбрали "Идентификатор роли" для "Поля проверки повтора роли".Выберите UID (идентификатор роли) в Свойствах роли | |
| имя персонажа | Выберите имя персонажа в свойствах персонажа |
3.4 Эффекты просмотра
Если аутентификация системы LDAP прошла успешно и пользователи домена LDAP успешно синхронизированы.
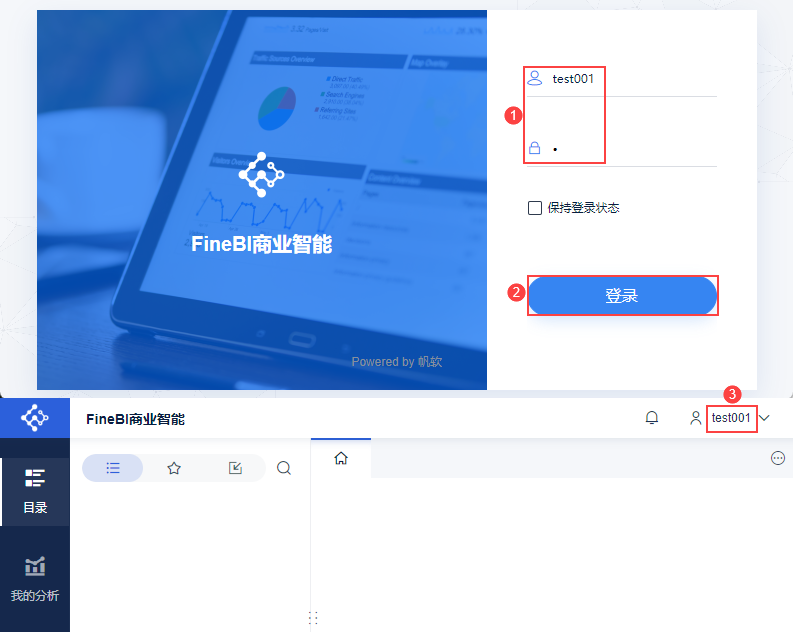
Пользователь вводит имя пользователя, хранящееся на сервере LDAP, и пароль на сервере LDAP для доступа к системе принятия решений о данных и выполняет соответствующие операции в соответствии с привилегиями пользователя в платформе. Это показано на рисунке ниже:
Примечание 1: Если введенное имя пользователя не существует в платформе, или соответствующий пользователь в платформе отключен, или включено ограничение на использование платформы, а пользователь не включен, он не связывается с LDAP-сервером и выдает сообщение "User name or password is wrong" или "User is unavailable".
Примечание 2: В имени пользователя, хранящемся на сервере LDAP, не могут использоваться двухбайтовые японские, традиционные китайские или корейские символы. В противном случае при входе в платформу будет выдан запрос "Ошибка имени пользователя или пароля".
В пароле, хранящемся на сервере LDAP, не могут использоваться двухбайтовые японские, традиционные китайские, упрощенные китайские или корейские символы. В противном случае при входе в платформу будет выдан запрос "Ошибка имени пользователя или пароля".