Оформление
Запрет на искажение прав на выдачу разрешений
1. Обзор
1.1 Версия
| Версия сервера BI |
|---|
| 5.1.16 |
1.2 Сценарии применения
Права авторизации FineBI по умолчанию настроены на запрет искаженной авторизации. В этой статье мы рассмотрим несколько сценариев предотвращения искаженной авторизации.
2. Авторизация ролей/пользователей/отделов, не входящих в дерево
2.1 Делегирование полномочий по управлению персоналом
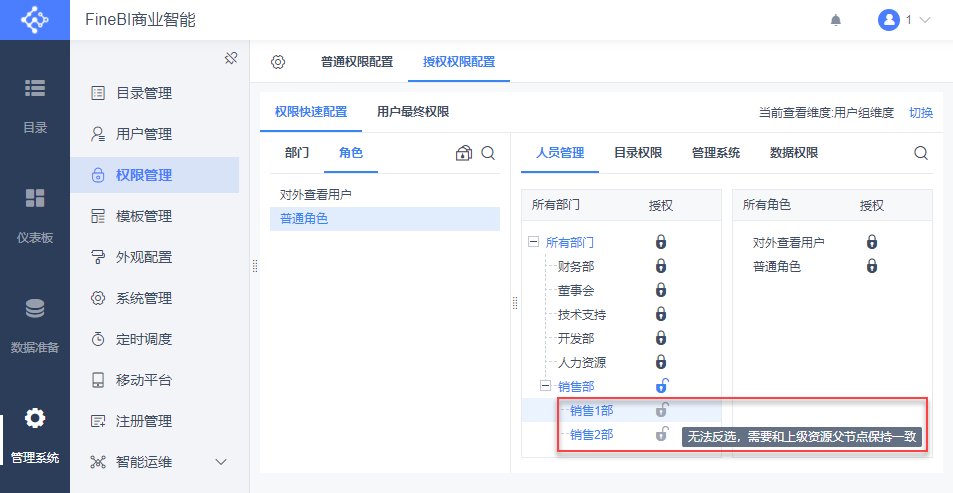
Настройте разрешения 'People Management' для ролей/пользователей/отделов без трехмерной структуры.
Если привилегия авторизации предоставлена родительскому отделу, то привилегия авторизации, предоставленная его дочернему отделу, не может быть отменена, выдавая сообщение "Невозможно отменить выбор, необходимо согласовать с родительским узлом родительского ресурса".
2.2 Права доступа к каталогу
2.2.1 Измерение группы пользователей
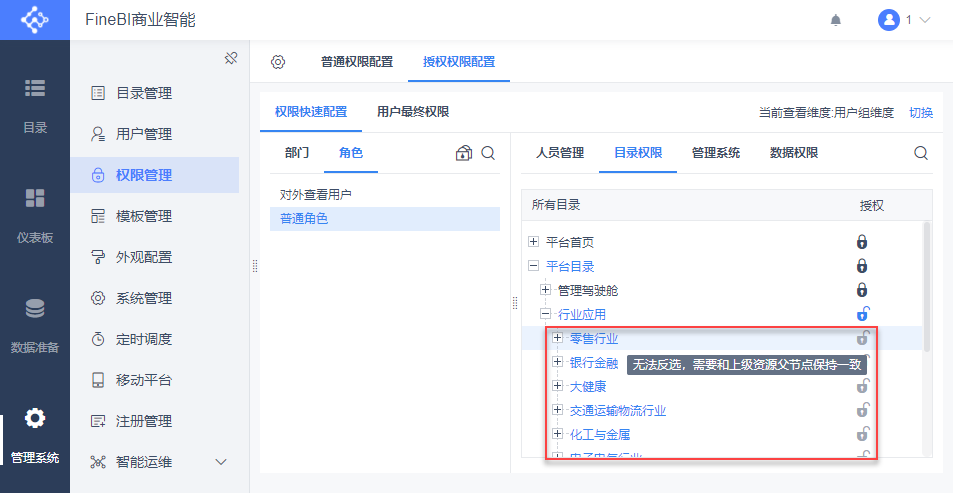
Настройте права доступа 'Directory Permissions' для ролей/пользователей/отделов без трехмерной структуры.
Если разрешение выдано родительскому каталогу, разрешение, выданное его подкаталогу, не может быть отменено, выдавая сообщение "Cannot be inverted, need to be consistent with parent node of parent resource".
2.2.2 Размеры ресурсного проекта
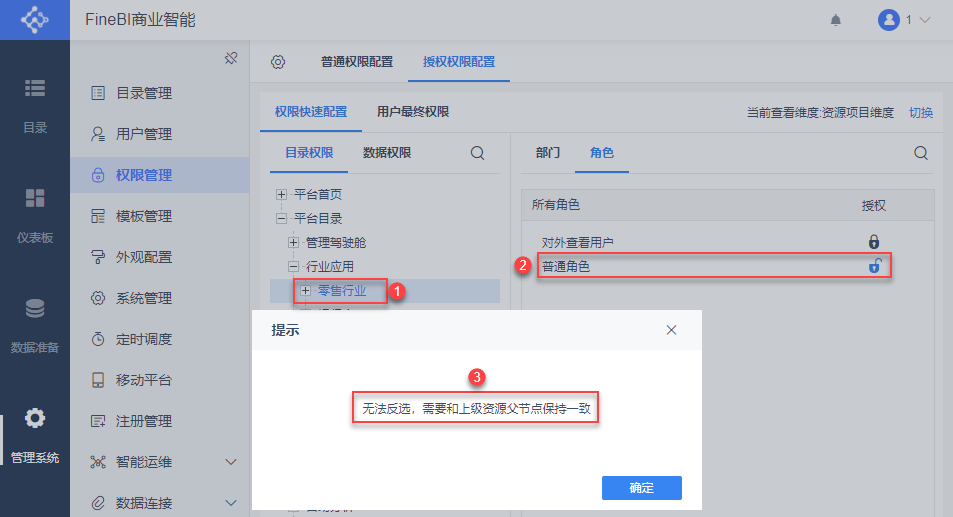
Предоставление прав доступа ролям/пользователям/неструктурированным отделам для родительских каталогов
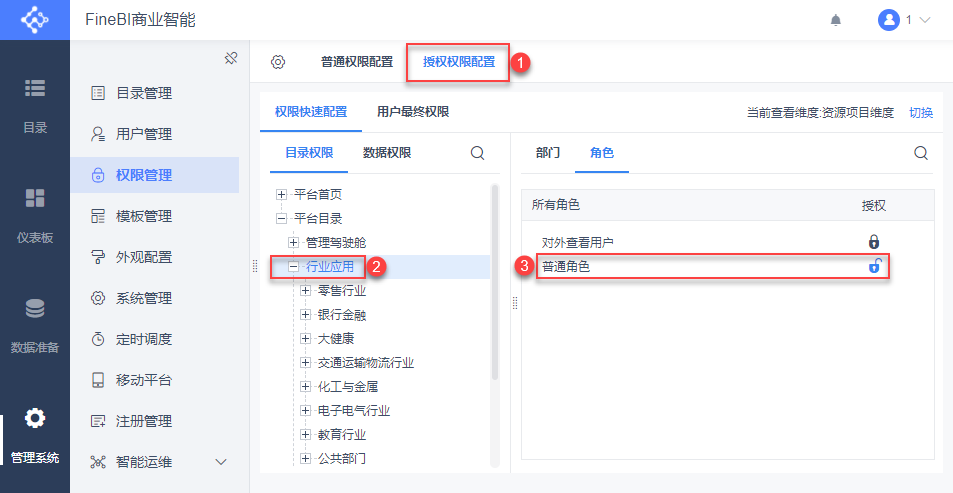
На этом этапе, хотя маленький синий замочек для подкаталога, предоставляющего разрешения ролям/пользователям/отделам, не имеющим древовидной структуры, не закрашен серым цветом, отменить разрешение невозможно, появляется сообщение "Unable to reverse the selection, need to be aligned with the parent node of the parent resource".
2.3 Права доступа к системе управления
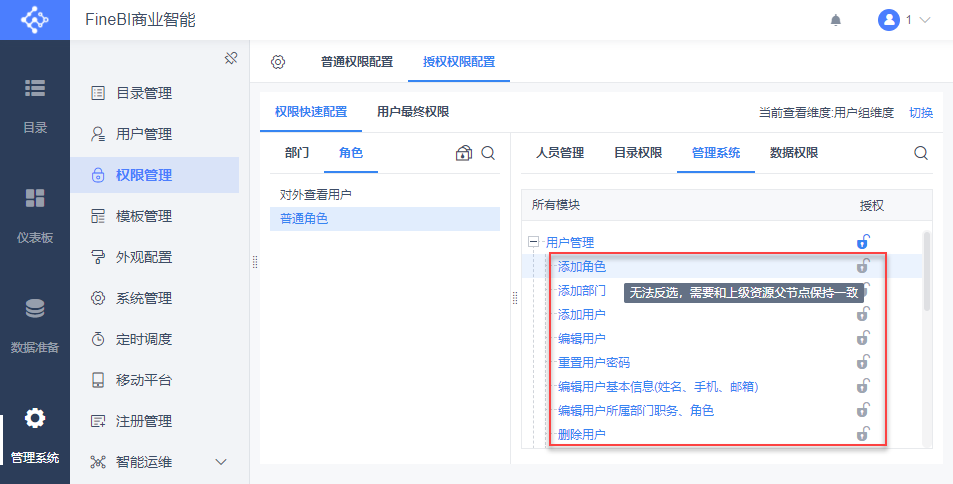
Настройте разрешения на авторизацию для ролей/пользователей/отделов, не имеющих трехмерной структуры, в разделе "Управление системой > Управление пользователями".
Если привилегия авторизации предоставлена узлу User Management, привилегия авторизации, предоставленная дочернему узлу User Management, не может быть отменена, и выдается сообщение "Cannot be inverted, need to be consistent with the parent node of the parent resource".
2.4 Ролевые полномочия Аутентификация Авторизация
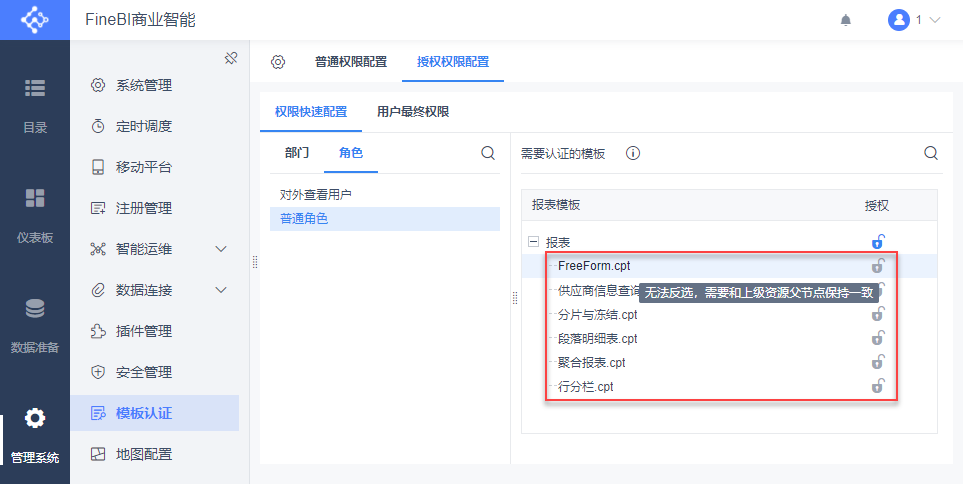
Если в системе включена аутентификация ролевых разрешений, настройте разрешения на авторизацию шаблонов для ролей/пользователей/отделов с недревесной структурой.
Если полномочия предоставлены родительской папке шаблона, полномочия, предоставленные подчиненным подшаблонам/подпапкам, не могут быть отменены, выдавая сообщение "Невозможно инвертировать, необходимо согласовать с родительским ресурсом".
3. делегирование полномочий секторам дерева
3.1 Делегирование полномочий по управлению персоналом
Настройте права авторизации "Управление персоналом" для отделов в древовидной структуре.
Если вы настроите родительский отдел с правами родительского отдела:
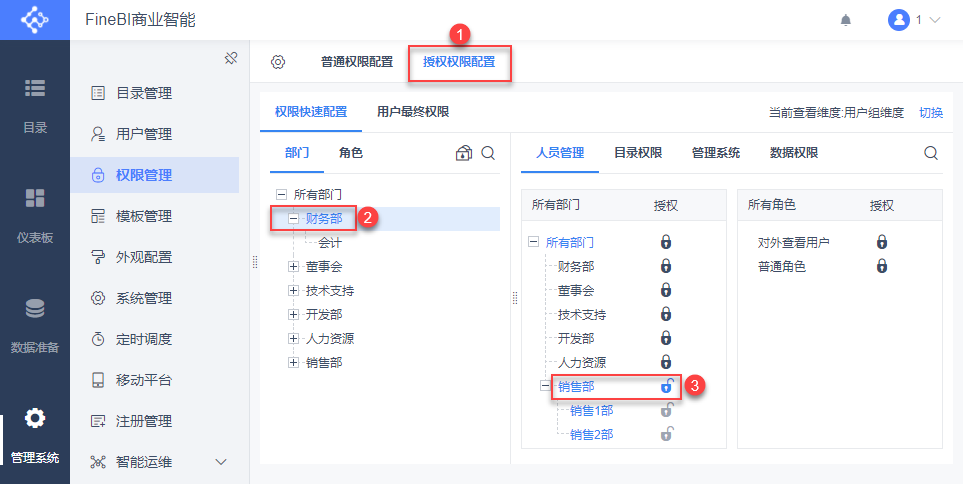
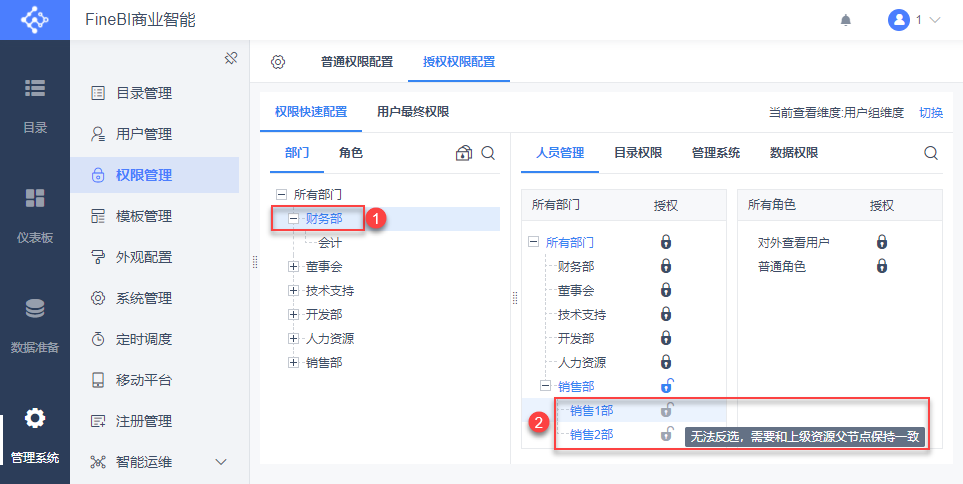
1) Невозможно отменить разрешение на настройку дочернего отдела на родительский отдел, выдается сообщение "Невозможно отменить выбор, необходимо согласовать с родительским узлом родительского ресурса".
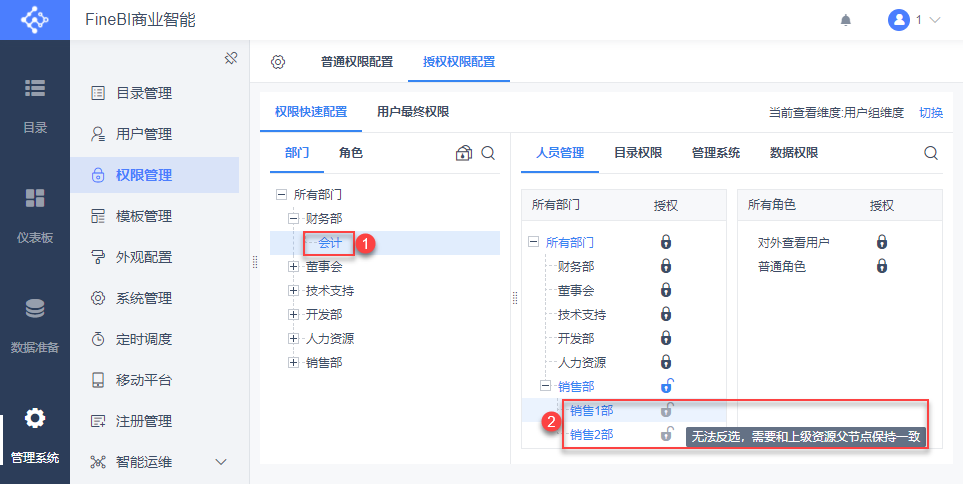
2) Невозможно снять флажок с привилегии авторизации для настройки поддепартамента на поддепартамент, выдается сообщение "Невозможно отменить выбор, необходимо соответствие с родительским узлом родительского ресурса".
3.2 Права доступа к каталогу
3.2.1 Измерение группы пользователей
Настройте права авторизации "Управление персоналом" для отделов в древовидной структуре.
Если вы настроите родительский отдел с правами родительского каталога:
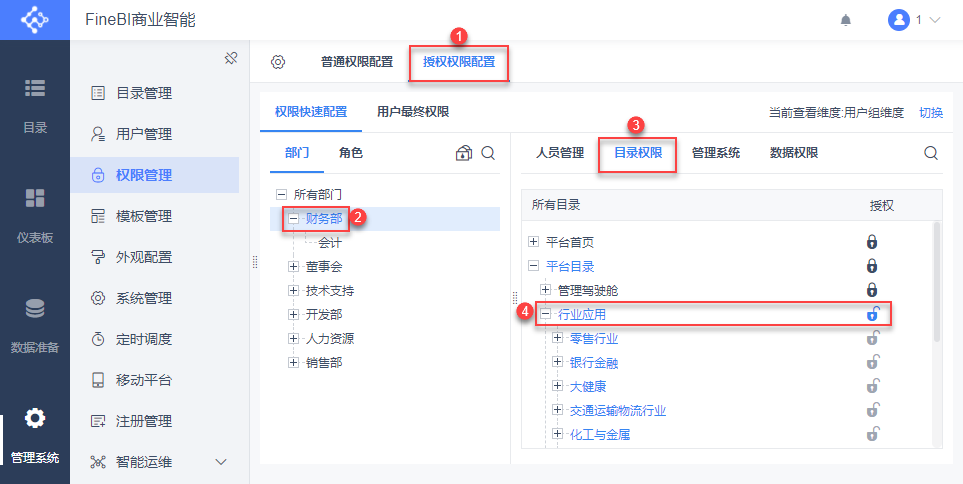
1) Невозможно отменить разрешение на настройку подкаталога для родительского отдела, выдается сообщение "Невозможно отменить выбор, необходимо согласовать с родительским узлом родительского ресурса".
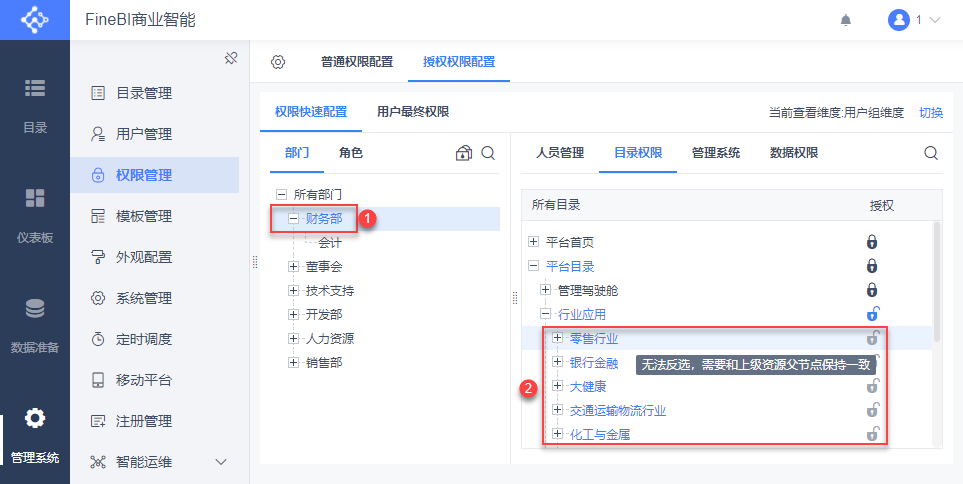
2) Невозможно отменить разрешение на настройку подкаталогов для поддепартаментов, выдается сообщение "Невозможно отменить выбор, необходимо согласовать с родительским узлом родительского ресурса".
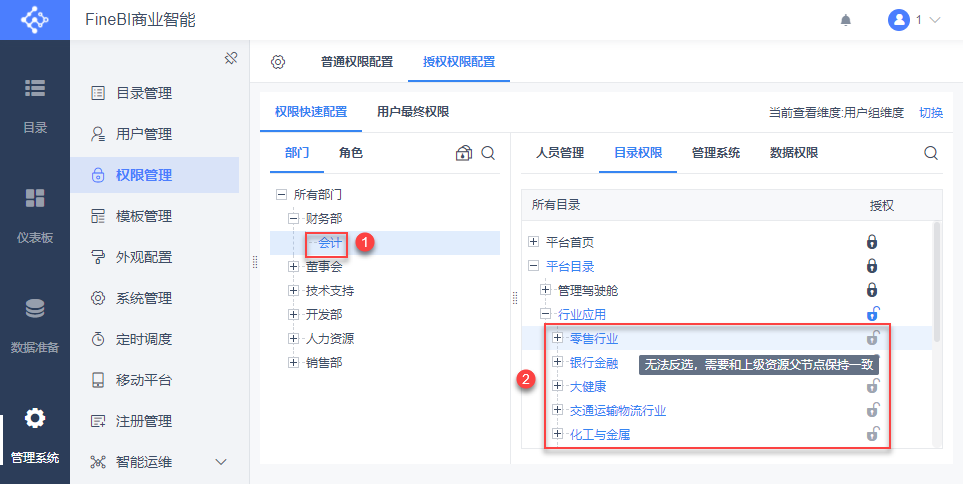
3.2.2 Размеры ресурсного проекта
Предоставляет права доступа к родительскому каталогу родительскому отделу.
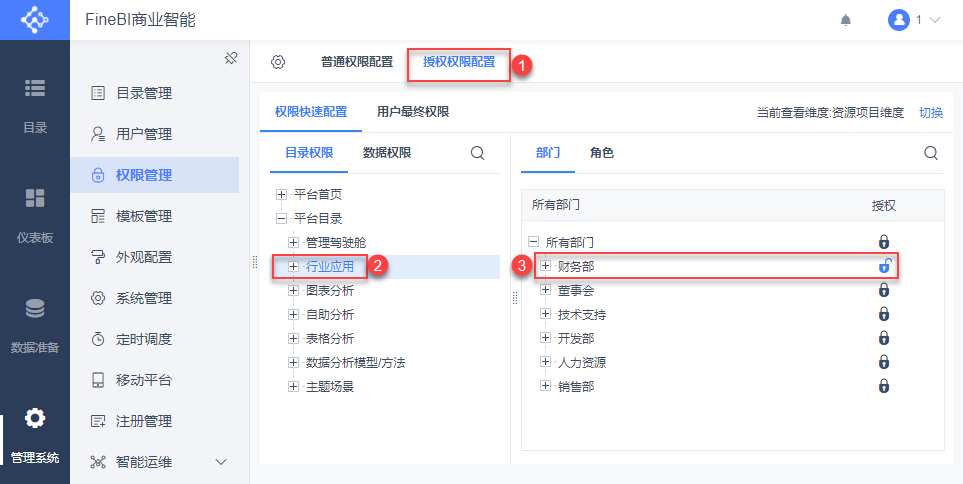
На этом этапе, хотя маленькие синие замочки на подкаталоге, дающие права на родительский и дочерний отделы, не закрашены серым цветом, отменить эти права невозможно, появляется сообщение "Cannot be counter-selected, need to be consistent with parent of parent resource".
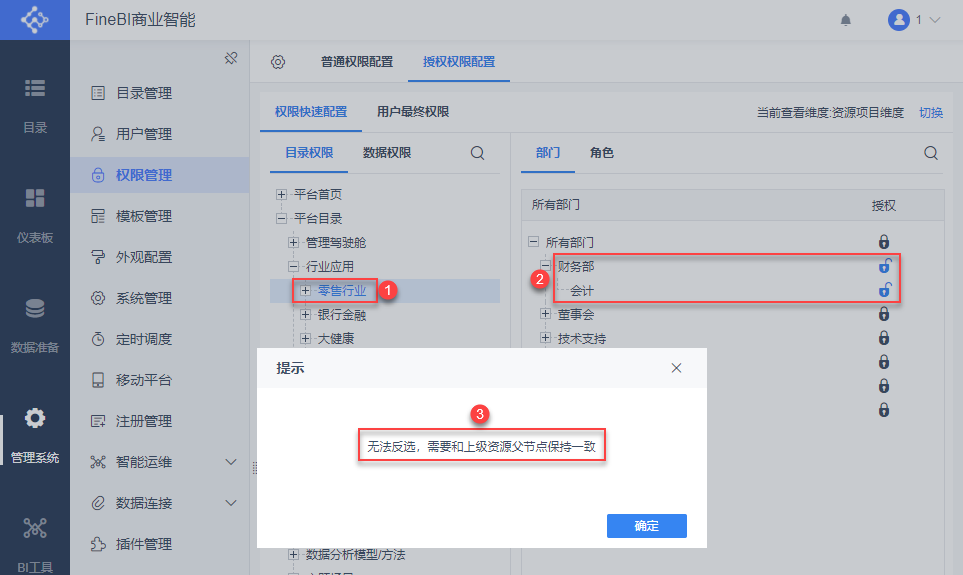
3.3 Права доступа к системе управления
Настройте привилегии авторизации в меню "System Management > Управление пользователями" для отделов в древовидной структуре.
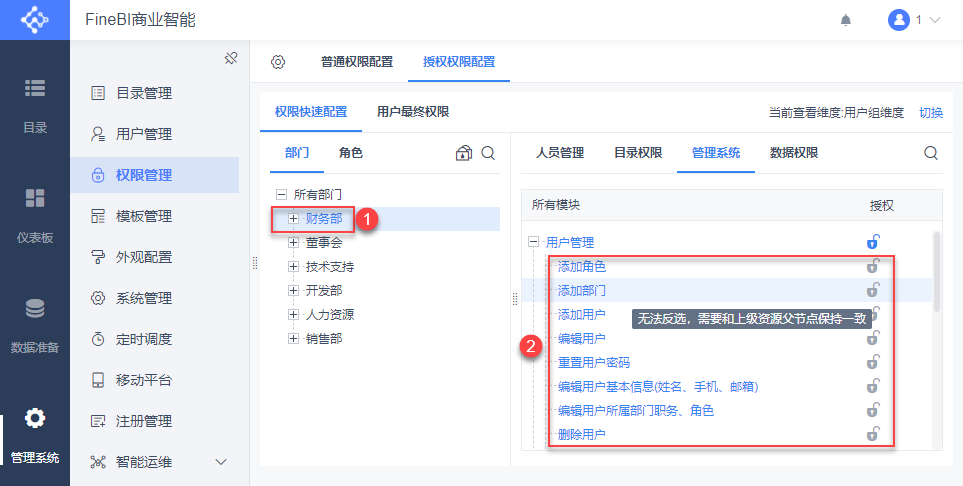
Если вы настроите права авторизации для узла User Management для родительского отдела:
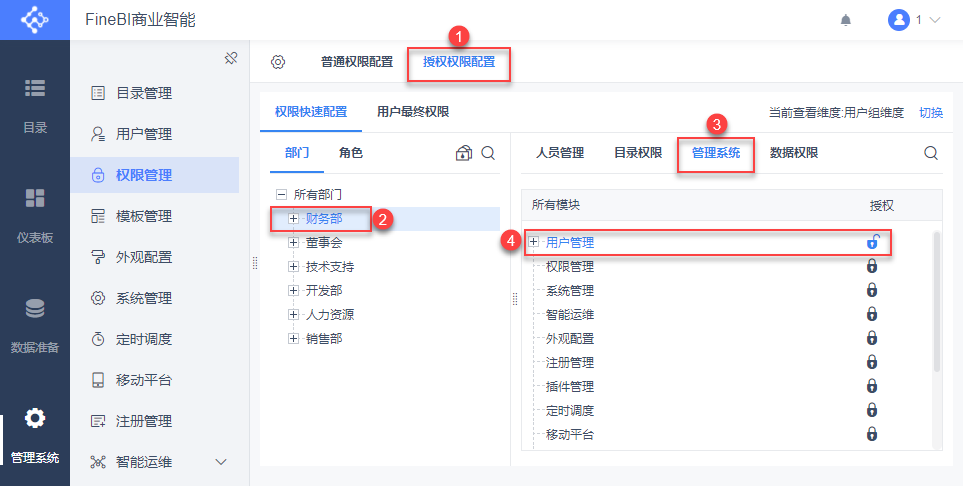
1) Невозможно отменить привилегию авторизации для настройки дочернего узла "Управление пользователями" на родительский отдел, выдается сообщение "Невозможно отменить выбор, необходимо согласовать с родительским узлом родительского ресурса".
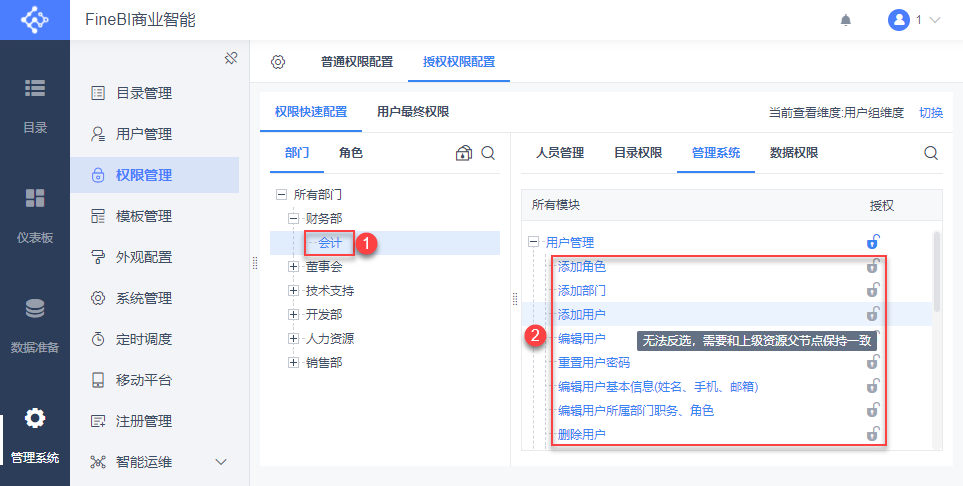
(2) Невозможно отменить привилегию авторизации для настройки подузла "Управление пользователями" для поддепартамента, выдается сообщение "Невозможно отменить выбор, необходимо согласовать с родительским узлом родительского ресурса".
3.4 Ролевые полномочия Аутентификация Авторизация
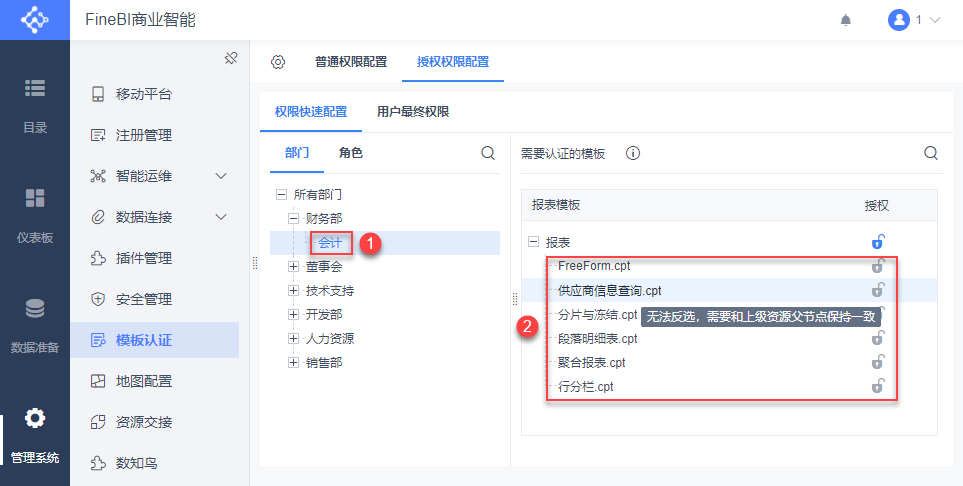
Если в системе включена аутентификация ролевых прав, настройте права доступа к шаблонам для отделов в древовидной структуре.
Если вы настроите права доступа к родительской папке шаблона для родительского отдела:
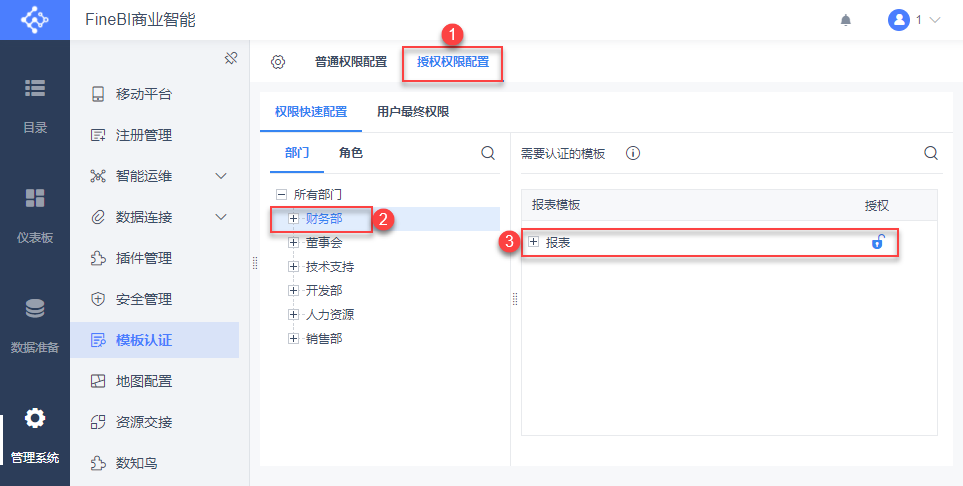
1) Невозможно отменить разрешение на настройку подчиненных подшаблонов/подпапок для родительского отдела, выдается сообщение "Невозможно инвертировать выбор, необходимо соответствие с родительским узлом родительского ресурса".
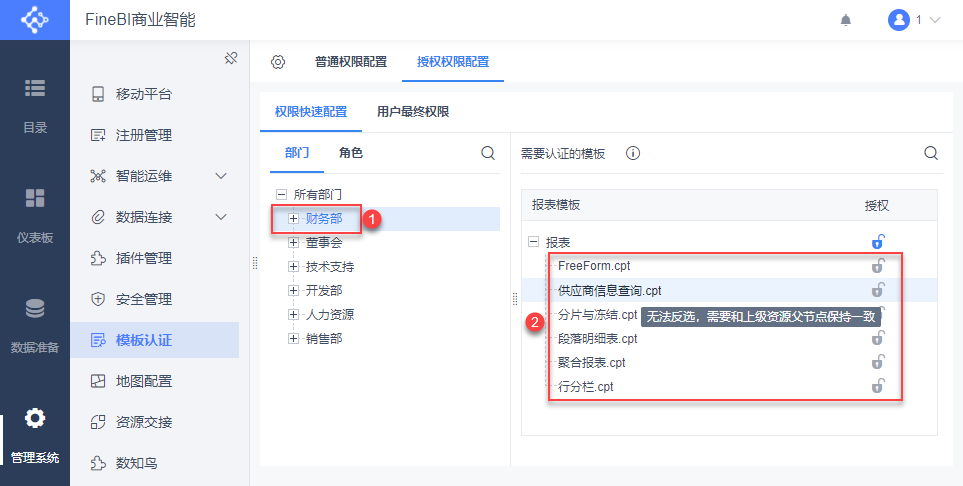
2) Невозможно отменить разрешение на настройку подчиненных подшаблонов/подпапок для поддепартаментов, выдается сообщение "Unable to invert the selection, need to be consistent with the parent node of the parent resource".
4. разрешение на смешанную перевозку
4.1 Делегирование полномочий по управлению персоналом
Сначала настройте пользователя на отказ в предоставлении прав доступа к подразделению "Управление персоналом" (а затем отмените права доступа после настройки прав доступа).
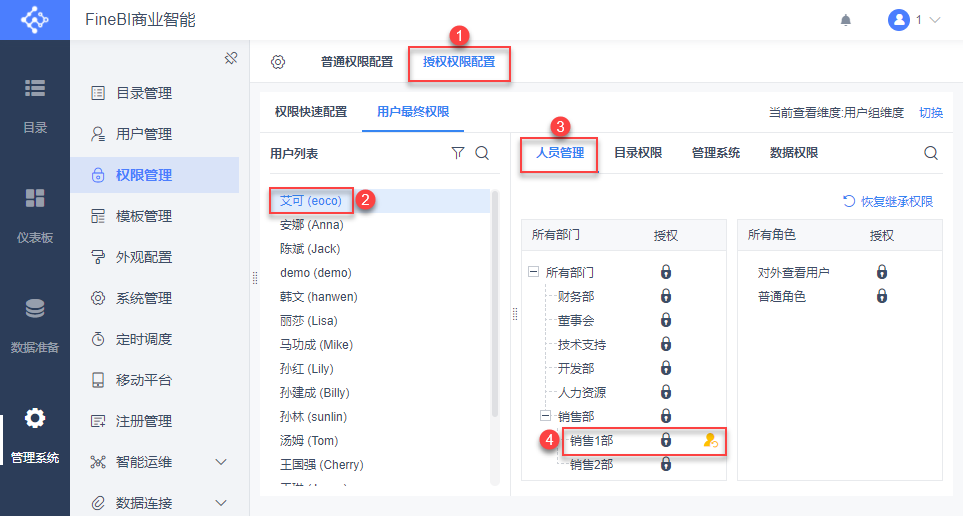
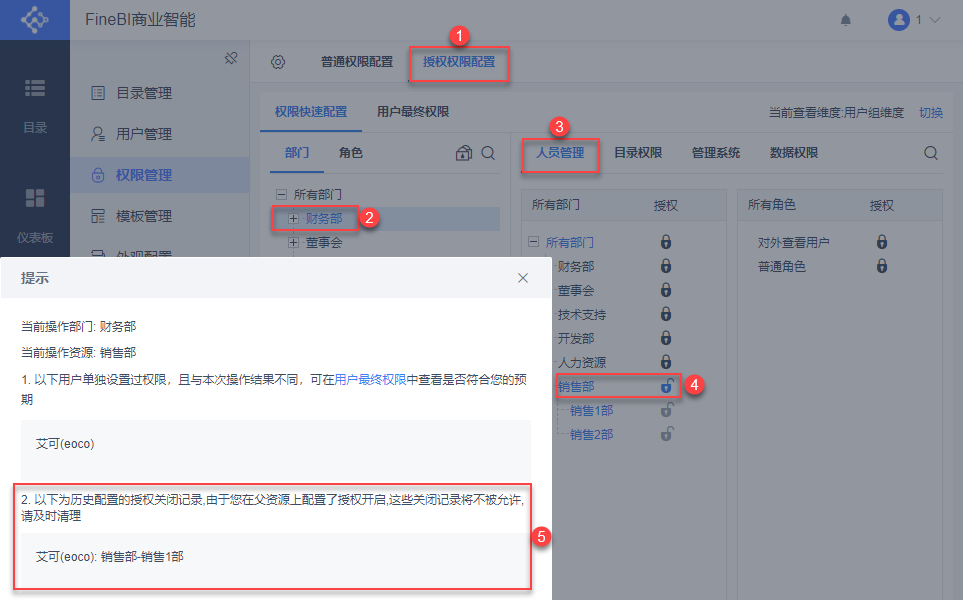
При повторной настройке прав авторизации родительского отдела/должности/роли, к которому принадлежит пользователь, появляется всплывающее окно с предложением "Ниже приведены записи закрытия авторизации, настроенные исторически, поскольку вы настроили открытие авторизации на родительском ресурсе, эти записи закрытия не будут разрешены, пожалуйста, очистите их своевременно".
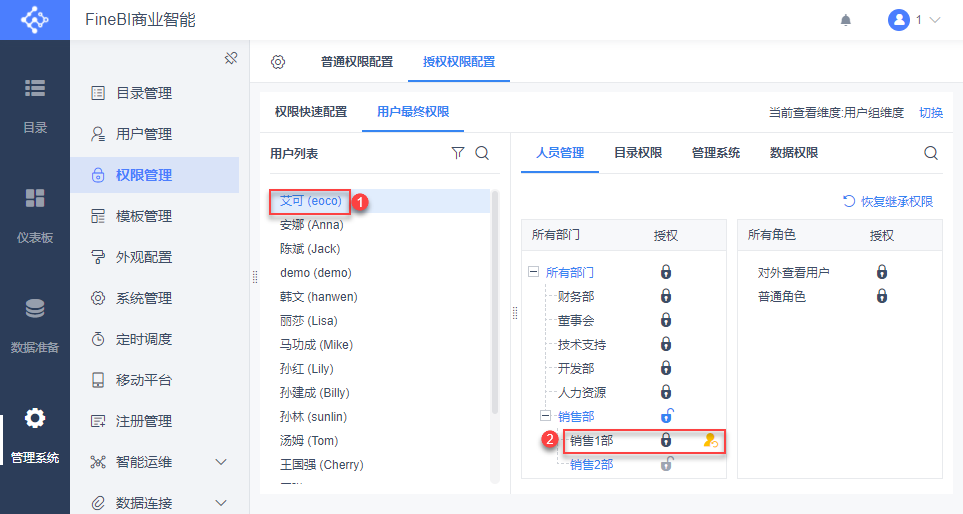
В этот момент снова просматриваются разрешения пользователя для отдела, и обнаруживается, что разрешения все еще закрыты и не изменились из-за изменения разрешений отдела/должности/роли.
4.2 Права доступа к каталогу
Сначала запретите разрешения на авторизацию для подкаталога, в котором у пользователя настроены "разрешения каталога" (а затем удалите разрешения после того, как они будут настроены).
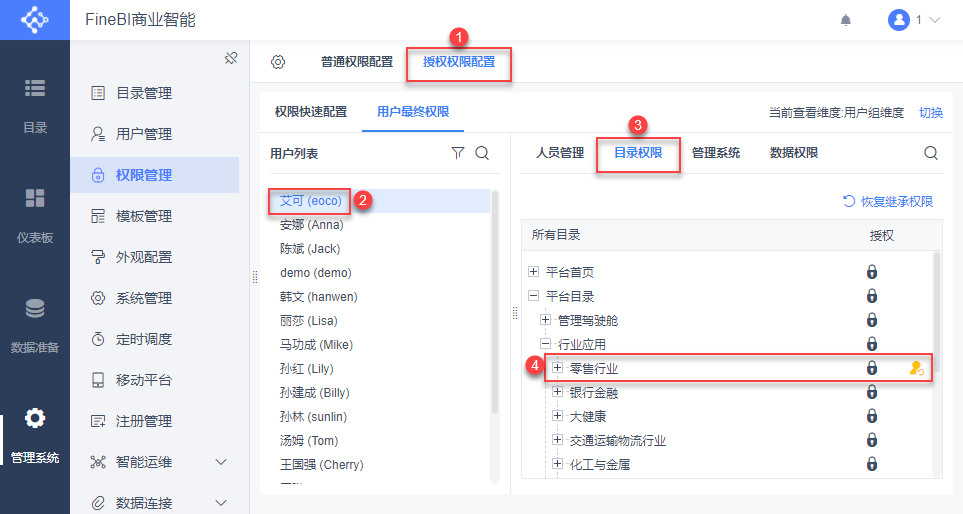
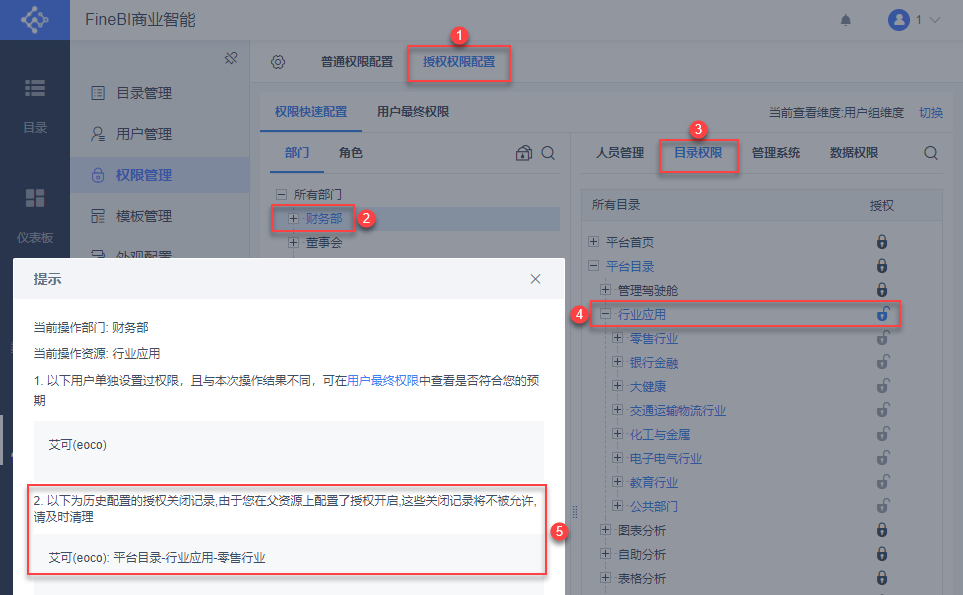
При настройке привилегий авторизации в родительском каталоге для отдела/должности/роли, к которой принадлежит пользователь, появляется всплывающее окно с предложением "Ниже приведены записи закрытия авторизации, настроенные исторически, поскольку вы настроили открытие авторизации на родительском ресурсе, эти записи закрытия не будут разрешены, пожалуйста, очистите их своевременно".
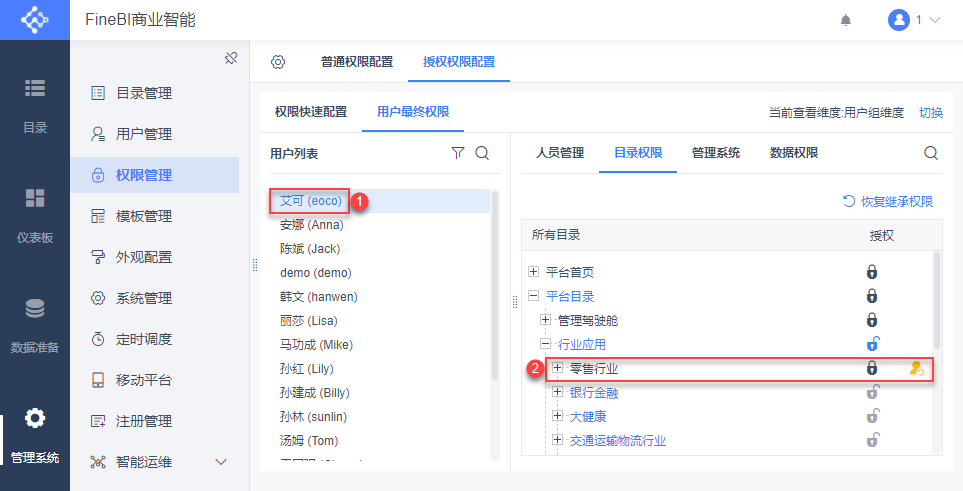
В этот момент снова проверяются разрешения пользователя на подкаталог, и выясняется, что они по-прежнему закрыты и не изменились из-за изменения разрешений отдела/должности/роли.
4.3 Права доступа к системе управления
Сначала настройте узел управления пользователями в "Системе управления" на отказ в авторизации (настройте привилегии авторизации, а затем отмените их).
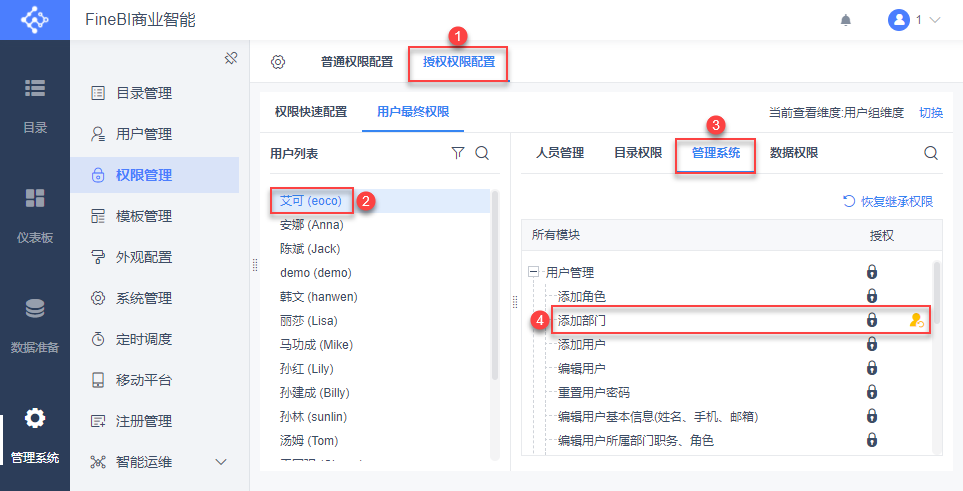
При настройке привилегий авторизации узла управления пользователями для отдела/должности/роли, к которой принадлежит пользователь, появляется всплывающее окно с предложением "Ниже приведены записи закрытия авторизации, настроенные исторически, поскольку вы настроили открытие авторизации на родительском ресурсе, эти записи закрытия не будут разрешены, пожалуйста, своевременно очистите их".
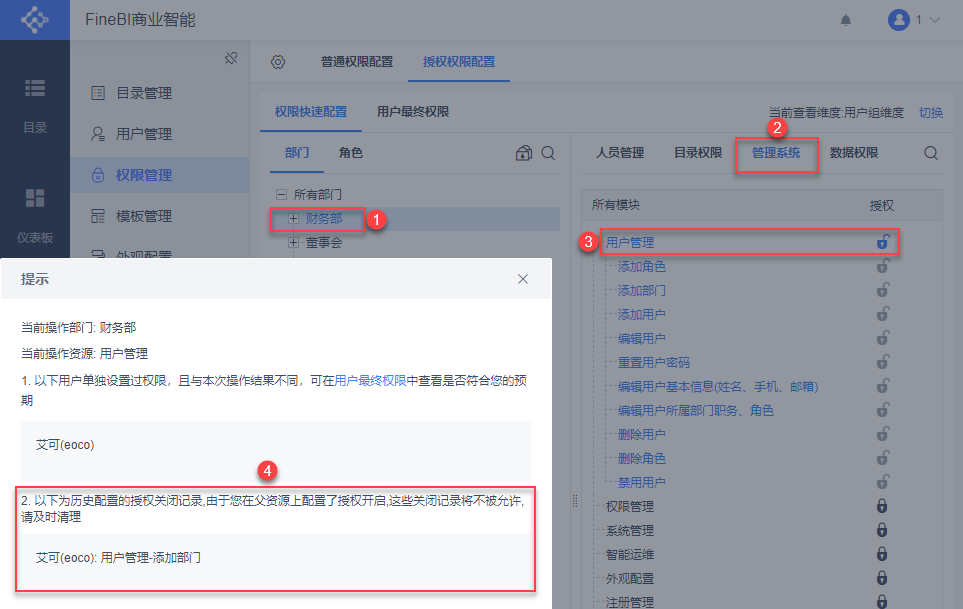
В этот момент снова проверьте разрешения пользователя в подузле User Management и убедитесь, что разрешения по-прежнему закрыты и не изменились из-за изменения ведомственных/должностных/ролевых разрешений.
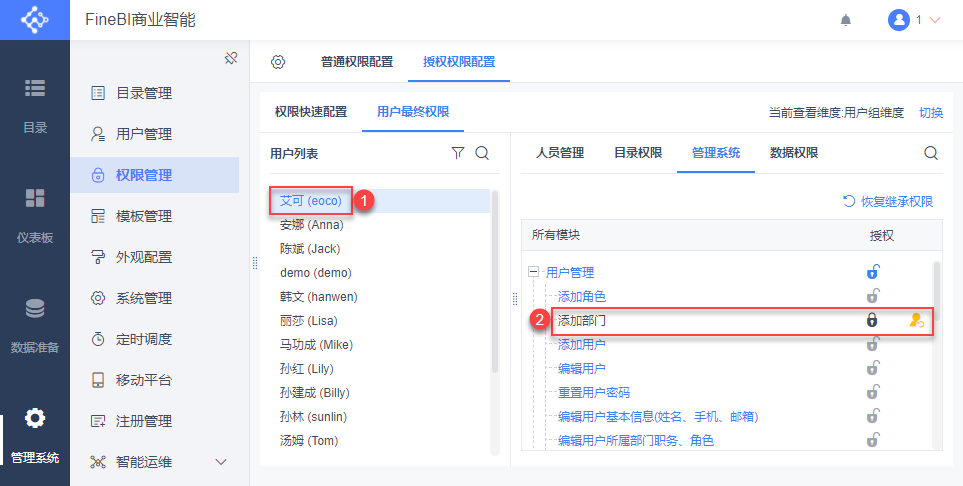
4.4 Ролевые полномочия Аутентификация Авторизация
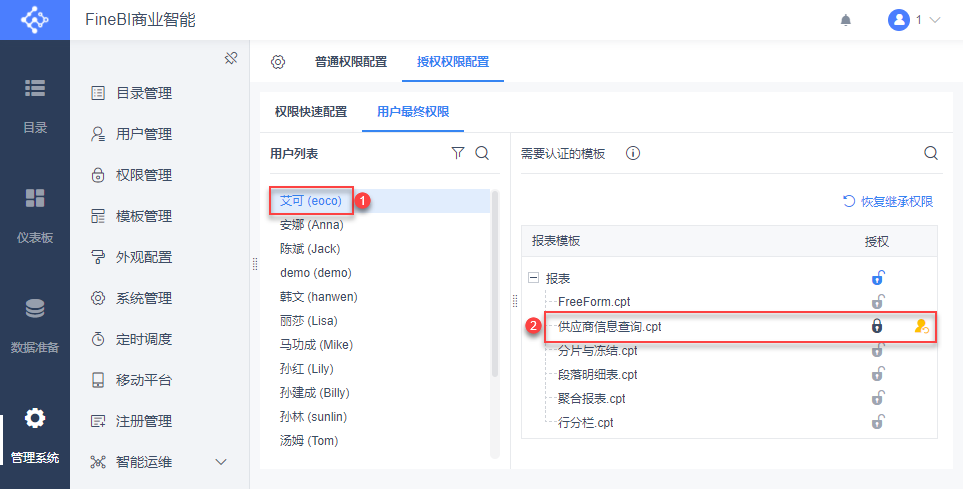
Если в системе включена аутентификация по ролевым привилегиям, сначала настройте подшаблоны/подпапки нижнего уровня для пользователя, чтобы отказать ему в привилегиях авторизации (настройте привилегии авторизации, а затем отмените привилегии авторизации).
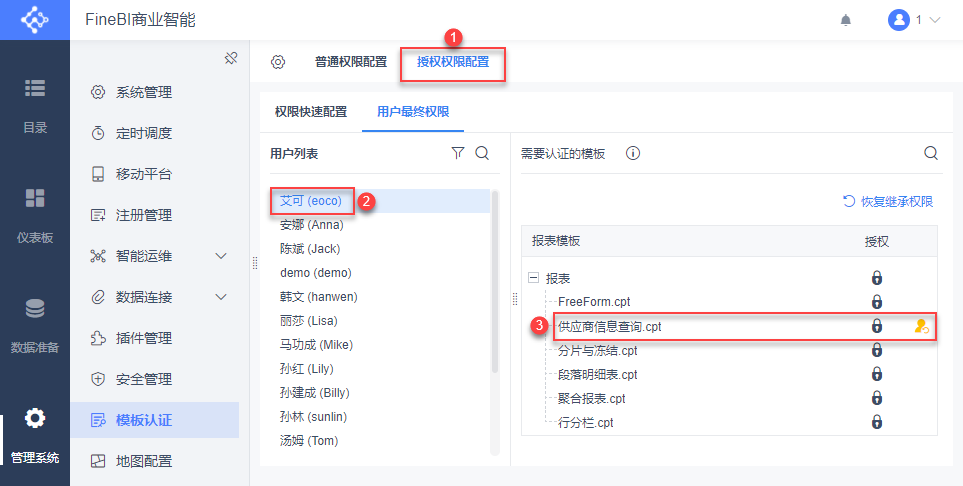
При повторной настройке разрешений авторизации в родительской папке шаблона для отдела/должности/роли, к которой принадлежит пользователь, появляется всплывающее окно с предложением "Ниже приведены записи закрытия авторизации, настроенные исторически, и поскольку вы настроили открытие авторизации на родительском ресурсе, эти записи закрытия не будут разрешены, поэтому своевременно очистите их".
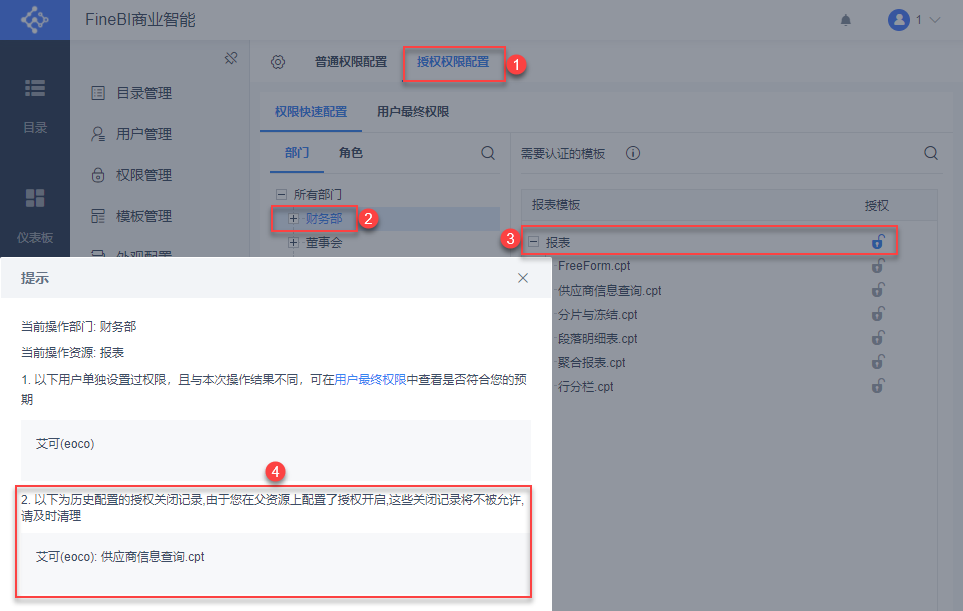
В этот момент снова просматриваются разрешения пользователя на подчиненные подшаблоны/подпапки, и обнаруживается, что разрешения на авторизацию по-прежнему закрыты и не изменились в связи с изменением ведомственных/должностных/ролевых разрешений.