Оформление
Рекомендуемые методы инженерной регистрации
1. Обзор
В этой статье кратко описаны различные способы регистрации серверов и как выбрать подходящий.
2. Выбор способов регистрации
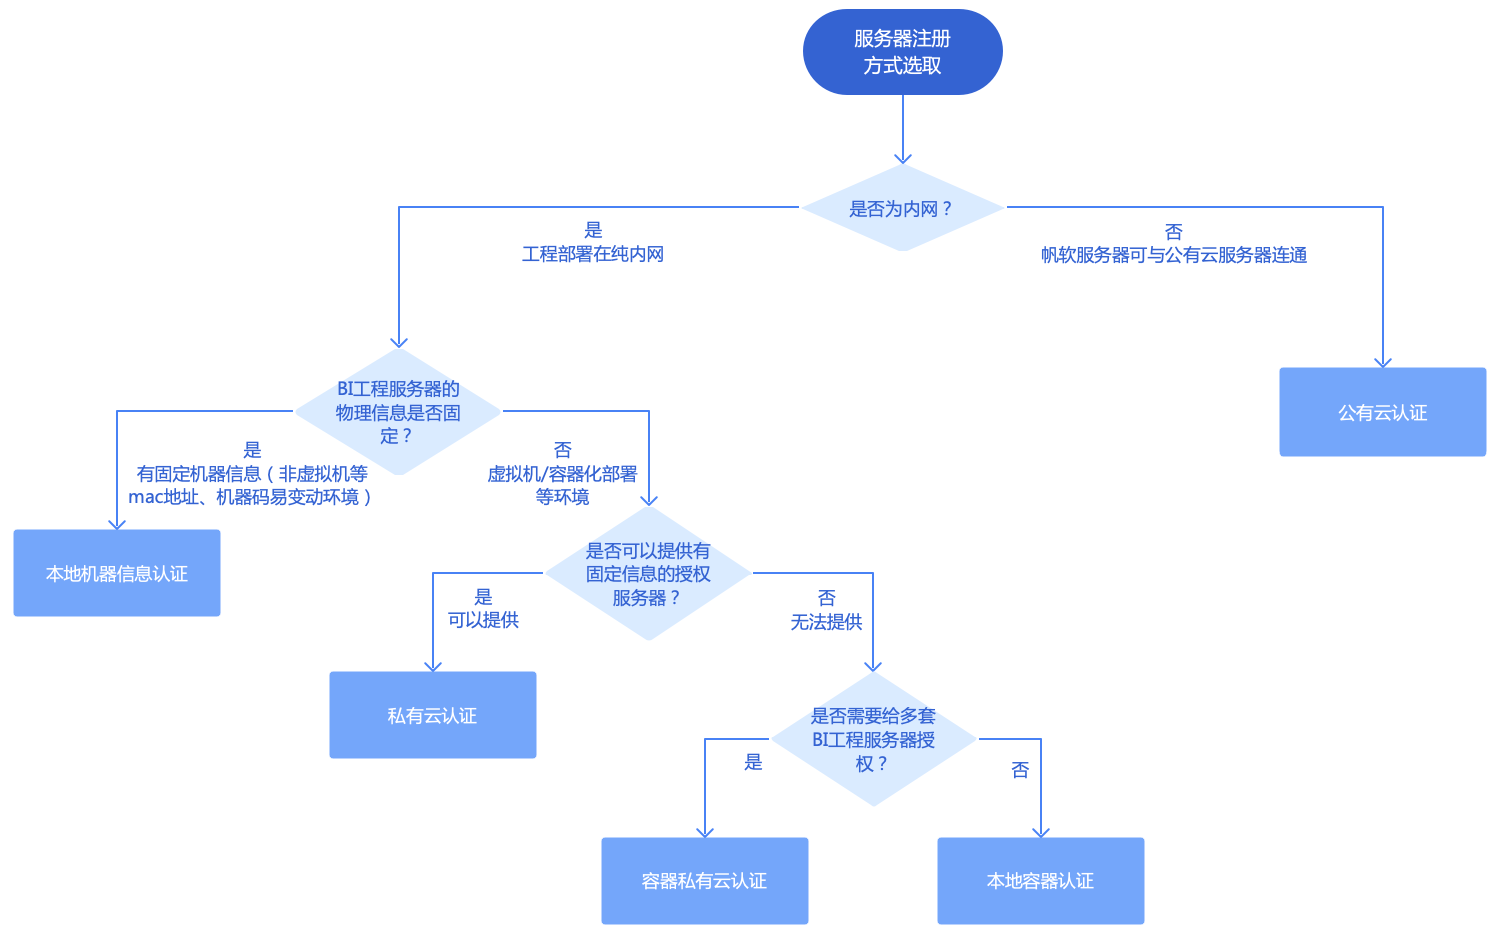
Пользователи могут обратиться к следующей логической схеме, чтобы выбрать подходящий метод регистрации в соответствии со своими условиями.
Примечание 1: Рекомендуется выбрать метод аутентификации в публичном облаке для пользователей публичной сети или пользователей Sailsoft Engineering, которые могут подключиться к серверу регистрации облака Sailsoft.
Примечание 2: Рекомендуется, чтобы пользователи чистой интрасети выбирали метод аутентификации локального контейнера.
3. Сравнение способов регистрации
| Метод регистрации | краткое содержание | vantage | недостатки |
|---|---|---|---|
| Локальная аутентификация контейнера | Локальная контейнерная аутентификация - это метод авторизации, разработанный для серверных сред, таких как частные облака, виртуальные серверы и т. д., где нет стационарных серверов или серверы часто меняются. | 1) Физическая информация инженерного сервера BI может быть изменена2) Нет необходимости предоставлять дополнительный сервер с фиксированной физической информацией для работы в качестве сервера авторизации(3) Клиентский BI-сервер может находиться в интранет-среде без открытия внешнего порта. | 1) Формальный лицензионный файл применим только к одному проекту BI2) Перезапуск сервера требует повторной аутентификации(3) Если вам необходимо заменить разрешенные работы, вам необходимо обратиться в компанию для регистрации и миграции. |
| Сертификация публичных облаков | Пользователям необходимо регистрировать несколько проектов, очень хлопотно экспортировать информацию о проекте много раз, и они не хотят устанавливать локальный сервер авторизации.Компания Fansoft создала публичный облачный сервер аутентификации. Клиенты инициируют запросы на авторизацию, заполняя аутентификационную информацию, которая отправляется на публичный облачный сервер аутентификации для единой проверки авторизации. | 1) Физическая информация инженерного сервера BI может быть изменена2) Нет необходимости предоставлять дополнительный сервер с фиксированной физической информацией для работы в качестве сервера авторизации(3) Если заявка на авторизацию не ограничивает IP-адрес BI-сервера, вы можете зарегистрироваться на любом BI-сервере, более гибком(4) При необходимости замены авторизованного инженерного обеспечения пользователю не нужно обращаться в компанию, можно самостоятельно провести миграцию | Клиентский BI-сервер должен быть подключен к серверу аутентификации FanSoft Public Cloud. |
| Проверка подлинности информации о локальном компьютере | Получите Mac-адрес и машинный код машины, на которой расположен сервер BI Engineering Server, экспортировав файл rifЗарегистрируйтесь, указав Mac-адрес и код машины, на которой расположен BI Engineering Server | Клиентский BI-сервер может находиться в интранет-среде без открытия экстранет-порта. | 1) Необходимо зафиксировать физические данные сервера, на котором расположен BI-проект.2) Формальный лицензионный файл применим только к одному BI-проекту(3) Если вам необходимо заменить разрешенные работы, вам необходимо обратиться в компанию для регистрации и миграции. |
| Сертификация частных облаков | Когда BI-проекты развертываются на виртуальных машинах или облачных платформах, физическая информация о сервере не фиксируетсяВ этом случае в качестве сервера авторизации можно выбрать сервер с фиксированной физической информациейПривяжите регистрацию проекта BI к этому адресу сервера. | 1) Физическая информация инженерного сервера BI может быть изменена2) Сервер авторизации может авторизовать более одного сервера BI, в пределах допустимого количества авторизаций.(3) Использование аутентификации в частном облаке в случае кластеризации, без необходимости каждому узлу отправлять регистрационную информацию на предприятие (4) При переносе BI-сервера не нужно заново запрашивать файл авторизации, достаточно убедиться, что сеть машины, на которой расположен BI-сервер, и сервер авторизации могут быть соединены.(5) Клиентский сервер отчетов может находиться в интранет-среде, без открытия внешнего сетевого порта | 1) Сложная операция 2) Необходимо предоставить дополнительный сервер с фиксированной физической информацией для работы в качестве сервера авторизации 3) BI-сервер должен иметь доступ к серверу авторизации. 4) Сервер авторизации должен быть постоянно включен, иначе это приведет к сбою регистрации. Если Server.exe выключить и снова открыть, он будет снят с регистрации и должен быть запущен снова. |
| Сертификация частного облака Container | Сервер аутентификации развернут в контейнере docker, сервер аутентификации частного облака не может связать машинный код/MAC-адрес, и проект не может подключиться к экстрасети и запустить функцию полной регистрации.На этом этапе можно использовать аутентификацию в частном облаке контейнера, избавиться от привязки сервера аутентификации и машинного кода, через сканирование кода для регистрации | 1) Физическая информация инженерных серверов FineBI и серверов аутентификации может быть различной (2) Сервер авторизации может авторизовать более одного сервера FineBI, если позволяет количество авторизаций. (3) При кластеризации используется аутентификация в частном облаке, и нет необходимости каждому узлу отправлять регистрационную информацию на предприятие. (4) При переносе BI-сервера нет необходимости повторно запрашивать файл авторизации, достаточно убедиться, что сеть машины, на которой расположен сервер FineBI, и сервер авторизации могут быть соединены. | 1) Вам необходимо предоставить среду docker для развертывания сервера авторизации. Сервер авторизации и инженерный сервер могут находиться на одном сервере, а могут быть развернуты на двух отдельных серверах, только убедитесь, что инженерный сервер и сервер авторизации взаимодействуют в сети. 2) Сервер авторизации в докер-контейнере должен быть постоянно включен, иначе регистрация не пройдет. Если сервер авторизации выключить и снова включить, он не будет зарегистрирован, и вам придется делать это снова. |
| Сертификация криптозамка | В некоторых крупных проектах один и тот же BI-проект может быть опубликован на нескольких серверах.Или если пользователю неудобно предоставлять физическую информацию о машине, на которой расположен BI-проект, и он не хочет настраивать локальный сервер авторизации.На этом этапе вы можете использовать регистрацию криптолокеров для авторизации, связав имя приложения BI | Клиентский BI-сервер может находиться в интранет-среде без открытия экстранет-порта. | 1) шифровальный замок должен быть постоянно вставлен в сервер, если его отключить, регистрация будет аннулирована (2) используется специальный замок-носитель (похожий на USB-флеш-накопитель), что не способствует хранению данных (3) метод аутентификации не поддерживает кластеризацию |